Данный раздел конфигурации предназначен для создания, редактирования и просмотра информации об объектах типа "Сетевое устройство".
Сетевым (NAS, Netwok Access Server) устройством для WNAM 2 является любое оборудование (коммутаторы, маршрутизаторы, VPN-шлюзы, межсетевые экраны, контроллеры Wi-Fi) поддерживающее:
- Аутентификацию (авторизацию, аккаунтинг) администраторов или пользователей данного оборудования посредством протоколов RADIUS и TACACS+
- Аутентификацию пользователей и/или устройств подключенных к данному устройству посредством протокола, описанного в стандарте IEEE 802.1X. Устройство выступает в качестве аутентификатора.
- Аутентификацию устройств подключенных к данному устройству при помощи метода MAC Authentication Bypass (MAB) (устройств, не поддерживающих другие способы сетевой аутентификации)
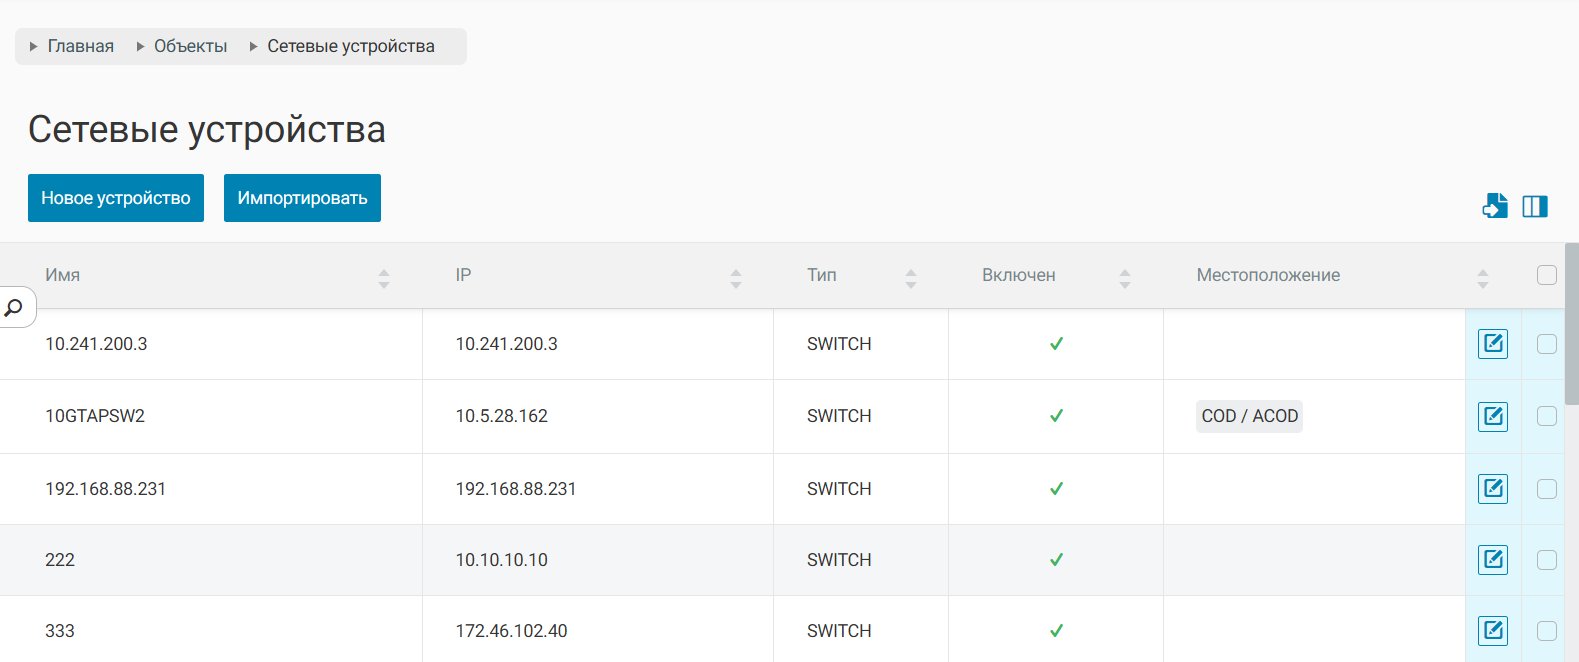
Раздел "Объекты" → "Сетевые устройства" отображает таблицу созданных в системе сетевых устройств, и их основные параметры.
Также сетевые устройства можно искать сразу по нескольким категориям. Для этого используются разделители:
- Пробел — выполняет поиск по условию «И» (устройство должно соответствовать всем категориям).
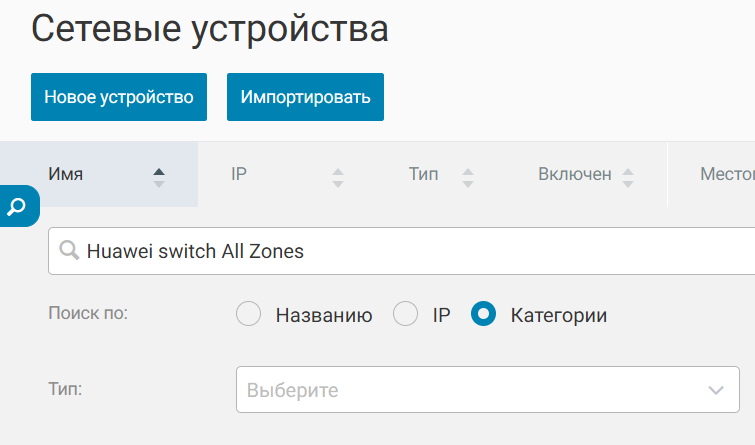
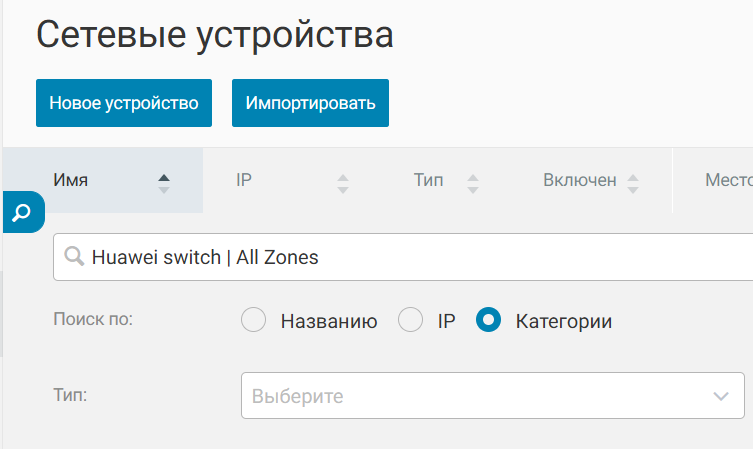
- Символ
|(вертикальная черта) - выполняет поиск по условию «ИЛИ» (устройство должно соответствовать хотя бы одной из категорий).
При нажатии левой кнопкой мыши на контекстное меню редактирования справа в строке таблицы открывается окно редактирования параметров сетевого устройства (аналогично окну создания записи о новом сетевом устройстве).
Доступ к секретным данным сетевого устройства регулируется разрешением «Управление паролями NAS». Ограничение применяется к секретному ключу RADIUS, ключу TACACS+, SNMP Community, а также секретам аутентификации и шифрования SNMP. При отсутствии разрешения значения скрываются звездочками, в режиме RO доступны только для просмотра, а в режиме RW - для просмотра и изменения.
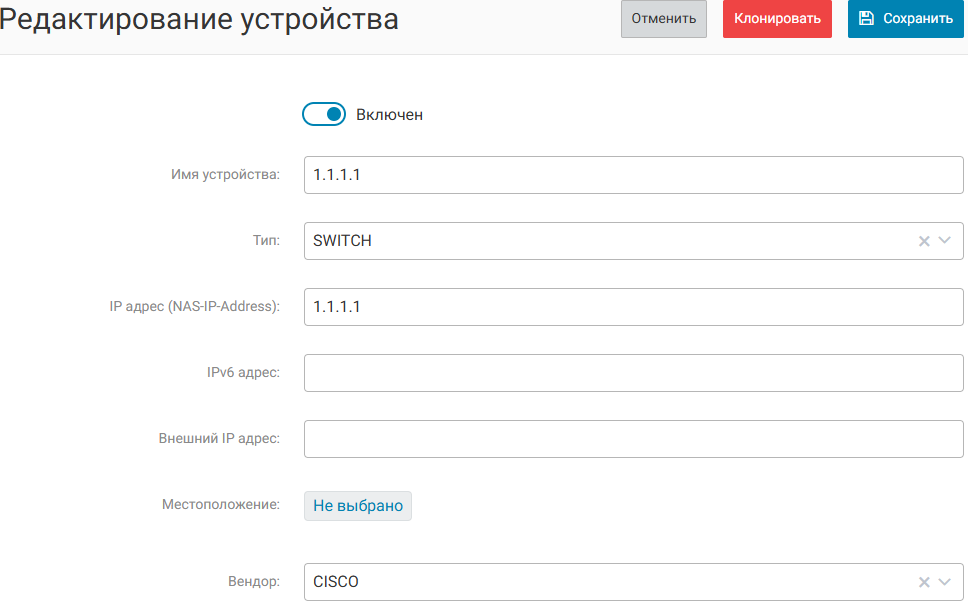
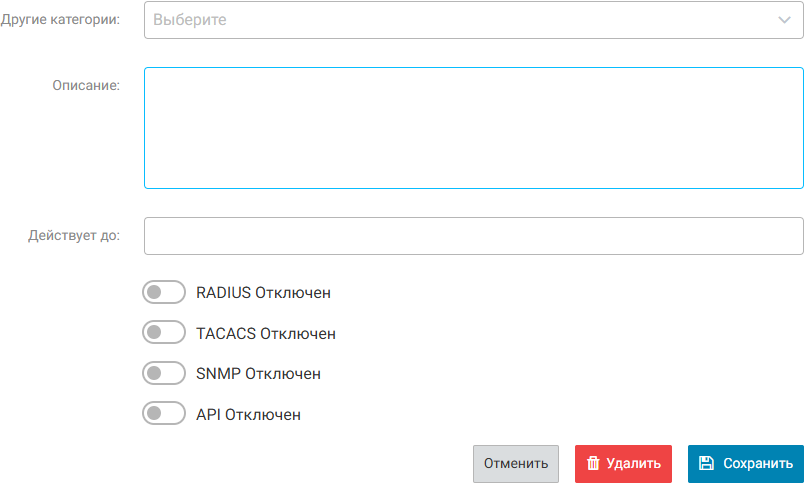
- "Выключен": Сетевое устройство можно перевести в состояние "Выключен". В этом случае авторизация через сетевое устройство осуществляться не будет, а абоненты получат отказ во входе в сеть.
- "Имя устройства": Название устройства в системе, отображается в лог-файлах, таблицах и отчетах. Технически не обязано соответствовать заданному hostname на оборудовании, но во избежание путаницы лучше делать одинаково.
"Тип устройства": один из вариантов поддерживаемых WNAM 2 типов устройств. Требуется для того, чтобы WNAM 2 мог корректно проводить формирование команд и атрибутов для устройств одного производителя, но разных типов (например, коммутатор и контроллер БЛВС).
Варианты типа сетевого устройства:- FIREWALL - межсетевой экран (МСЭ)
- ROUTER - маршрутизатор
- SWITCH - коммутатор
- VPN - шлюз или концентратор Virtual Private Network (VPN)
- WIRELESSCONTROLLER - контроллер управления сетью Wi-Fi
- "IP-адрес (NAS-IP-Address)": IP адрес(а) устройства. Возможно указание нескольких адресов - либо с применением нотации CIDR (в случае, если используемые адреса позволяют записать их в такой нотации), либо прямым указанием нескольких адресов с разделителем в виде точки с запятой (";").
Например, чтобы задать адреса нескольких узлов, допустим 195.151.49.10, и 195.151.49.11, можно использовать следующее значение в CIDR нотации: 195.151.49.10/31.
Также возможно указание нескольких отдельных адресов через точку с запятой: 195.151.49.10; 195.151.49.11.
IP-адрес устройства доступа является обязательным параметром. На основе указанного адреса будет проводиться сопоставление RADIUS и TACACS+ пакетов, получаемых сервером от устройства доступа и их дальнейшая обработка. Необходимо указать здесь адрес, с которого устройство доступа будет отправлять RADIUS-пакеты. Таким образом сетевое устройство - это RADIUS-клиент для системы WNAM 2. Этот адрес ожидается в качестве значения параметра NAS-IP-Address RADIUS-пакетов, которые сетевое устройство (клиент) отправляет в сторону WNAM 2.
«IPv6-адрес» - IPv6-адрес сетевого устройства. Используется для идентификации NAS при поступлении запросов по сети IPv6. - "Внешний IP-адрес" - в случае, если между NAS и WNAM 2 работает NAT, пакеты могут приходить с SRC IP адресом, отличным от NAS-IP-Address. Чтобы система мога в этом разобраться, требуется указать этот адрес тоже.
- При необходимости, возможно указать местоположение сетевого устройства, предварительно определенное в справочнике "Объекты">"Местоположение". Подробнее о местоположении в данном разделе.
- "Вендор" - производитель сетевого устройства. Если вашего конкретного устройства нет в выпадающем списке, укажите общее: Generic. Поддерживаются сетевые устройства в том числе таких вендоров как (список постоянно пополняется):
ARUBA
CISCO
CUMULUS
ECI
ELTEX
FPLUS
H3C
HPE
HUAWEI
JUNIPER
MIKROTIK
NGATE
PALOALTO
QTECH
RFNETWORKS
RUCKUS
T8
UNIFI
YADRO
Помимо этого, опционально возможно указать "важные" и дополнительные категории. Подробнее можно узнать в данной статье.
Параметры RADIUS
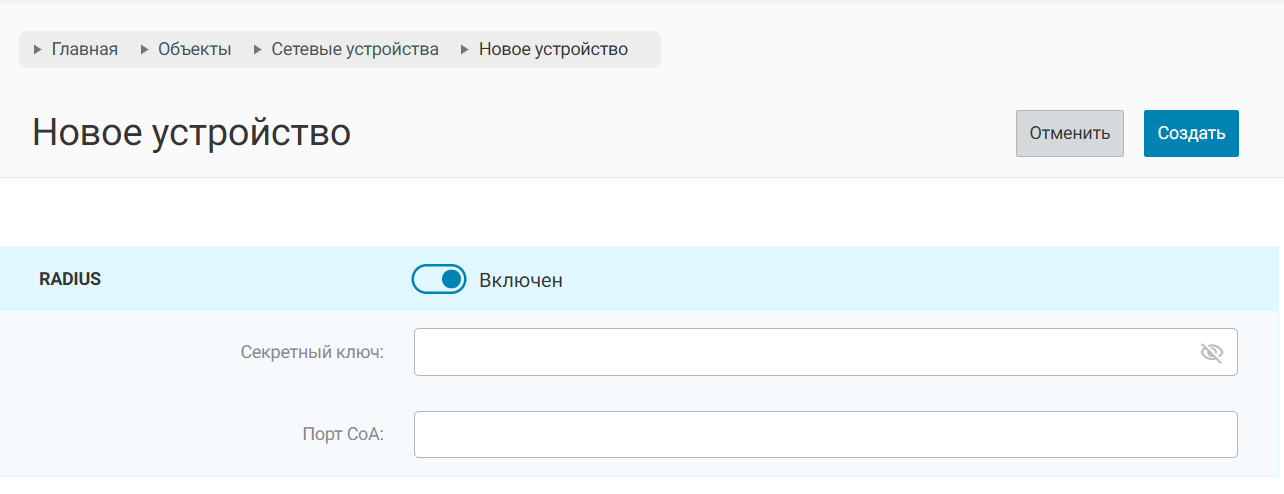
При включении параметра RADIUS отображается дополнительное меню с настройками этого протокола . В данном разделе можно указать секретный ключ, а также порт CoA, переопределив их относительно настроек по умолчанию.
Параметры TACACS
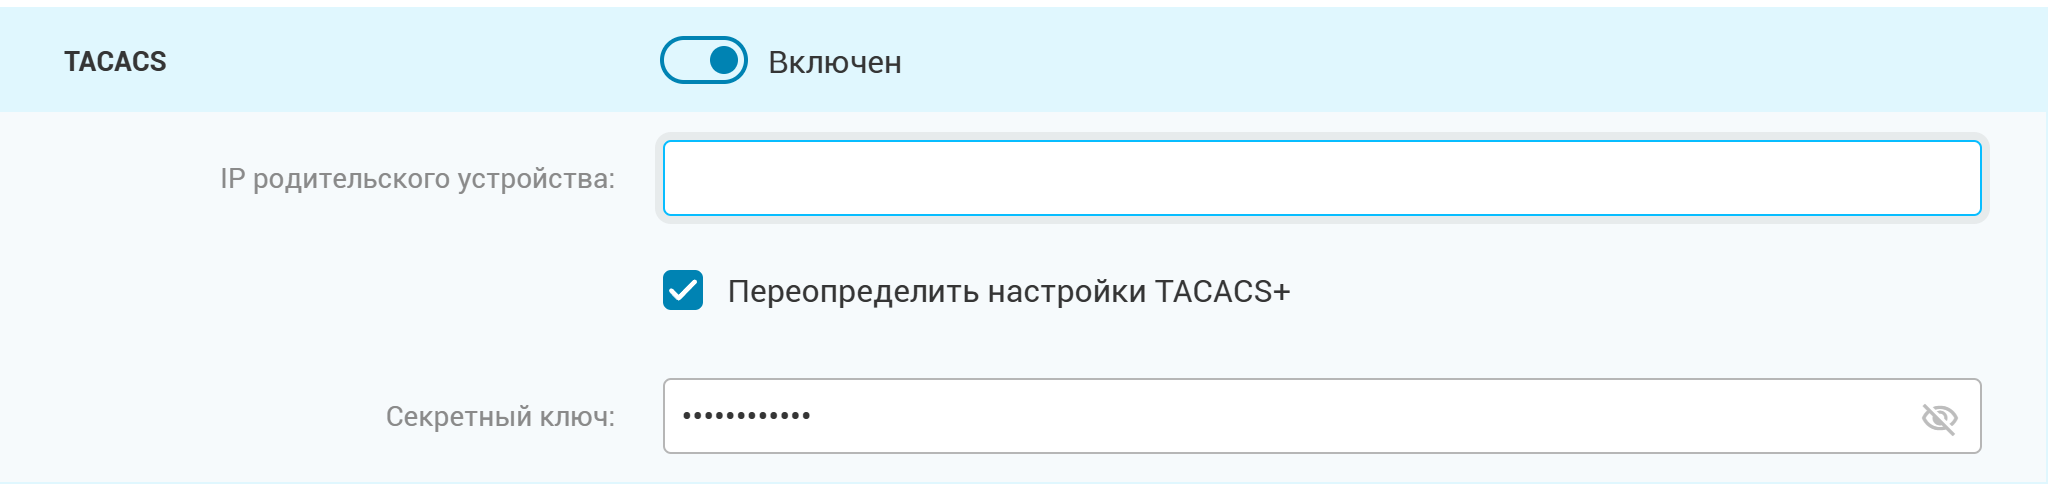
При включении параметра TACACS+ отображается окно с настройками этого протокола, в котором можно переопределить параметры устройства, заданные по умолчанию:
Секретный ключ - переопределение секретного ключа TACAS (иначе используется глобальная настройка WNAM2)
IP родительского устройства - Настройка родительского IP адреса для устройств, имеющих контексты (отдельные виртуальные устройства со своими адресами, например ASA). IP родительского устройства позволяет идентифицировать сессию в случае, если команда приходит с адреса такого виртуального устройства.
Параметры SNMP
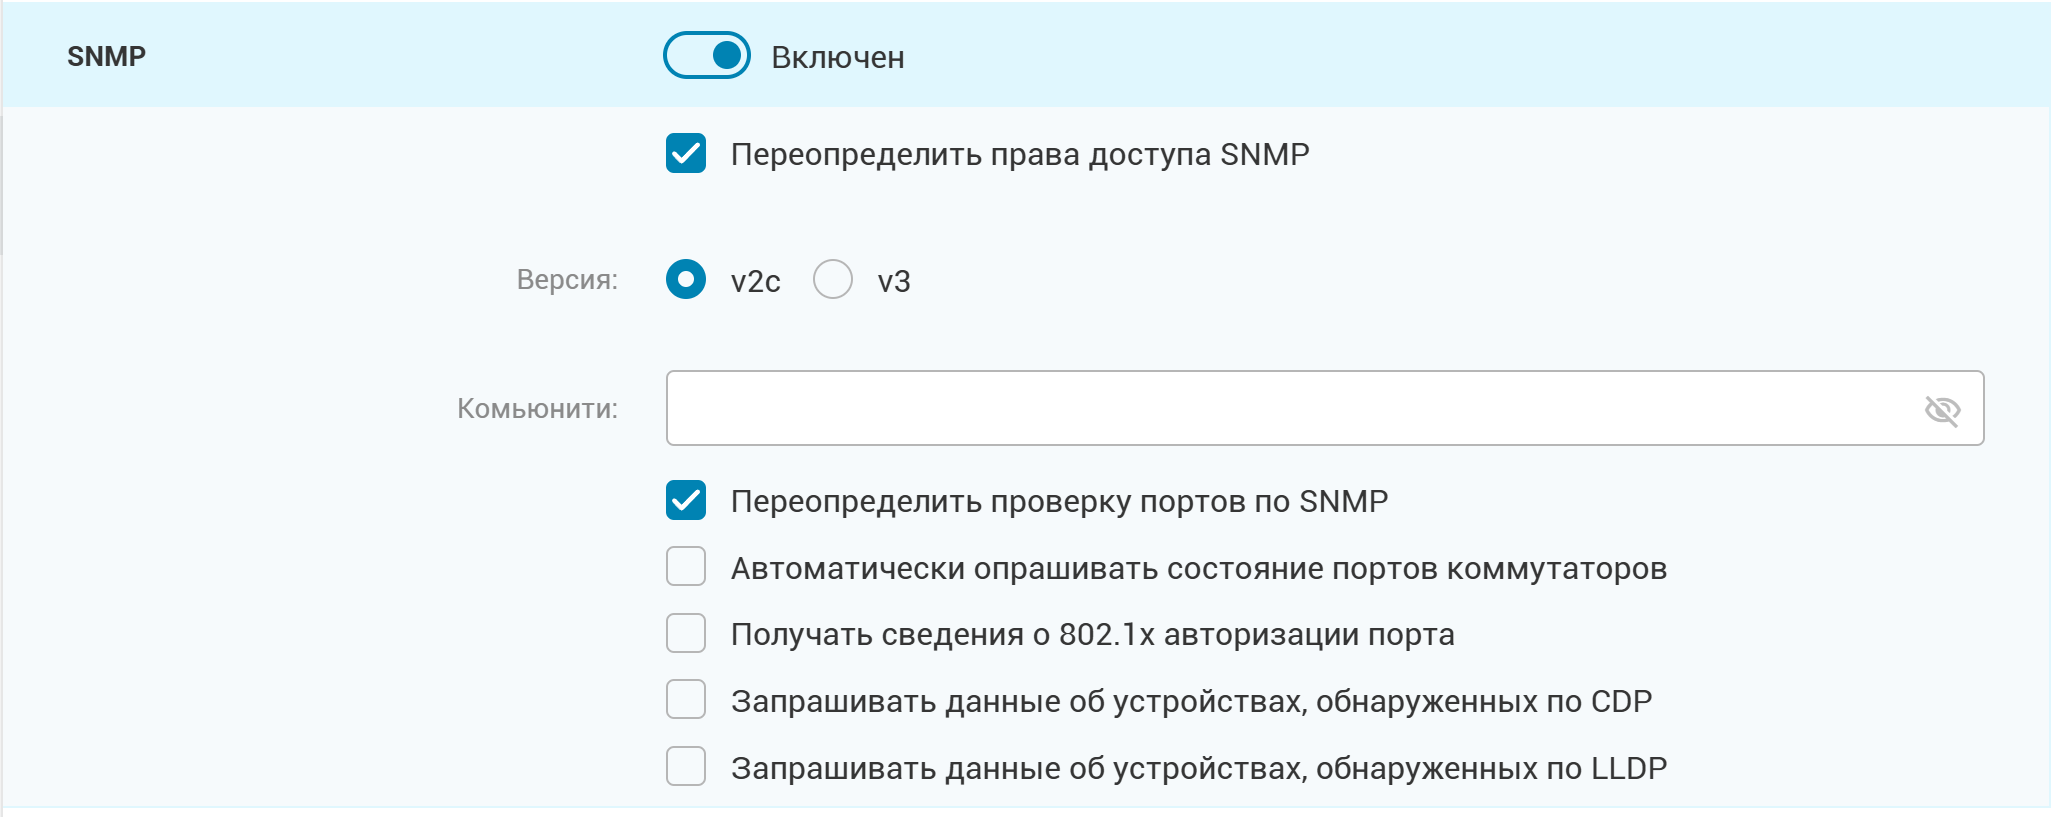
В данном разделе можно включить взаимодействие и переопределить реквизиты для доступа к устройству посредством протокола SNMP (Simple Network Management Protocol). Можно выбрать версию протокола и указать реквизиты для доступа, а также выбрать какие сведения получать от устройства по данному протоколу.
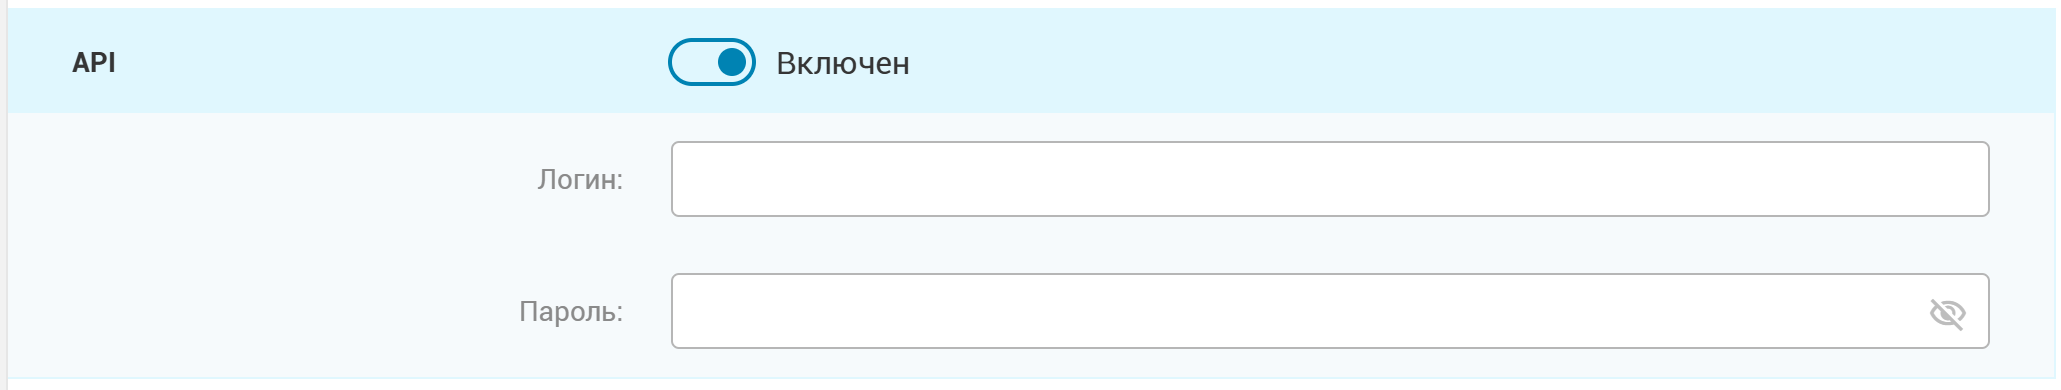
Параметры API
Данный раздел позволяет включить взаимодействие с API устройства и указать реквизиты для доступа к нему. Это применяется, например для беспроводных контроллеров китайского происхождения, работающих по портальному протоколу CMPP, а также для VPN-шлюзов NGate.
После создания сетевого устройства, его можно использовать при проведении авторизации по протоколам TACACS+ или RADIUS.