Для работы гостевой авторизации в настройках контроллера указывается RADIUS-сервер (или несколько адресов если WNAM2 работает в кластерном режиме) согласно документации на контроллер WiCo
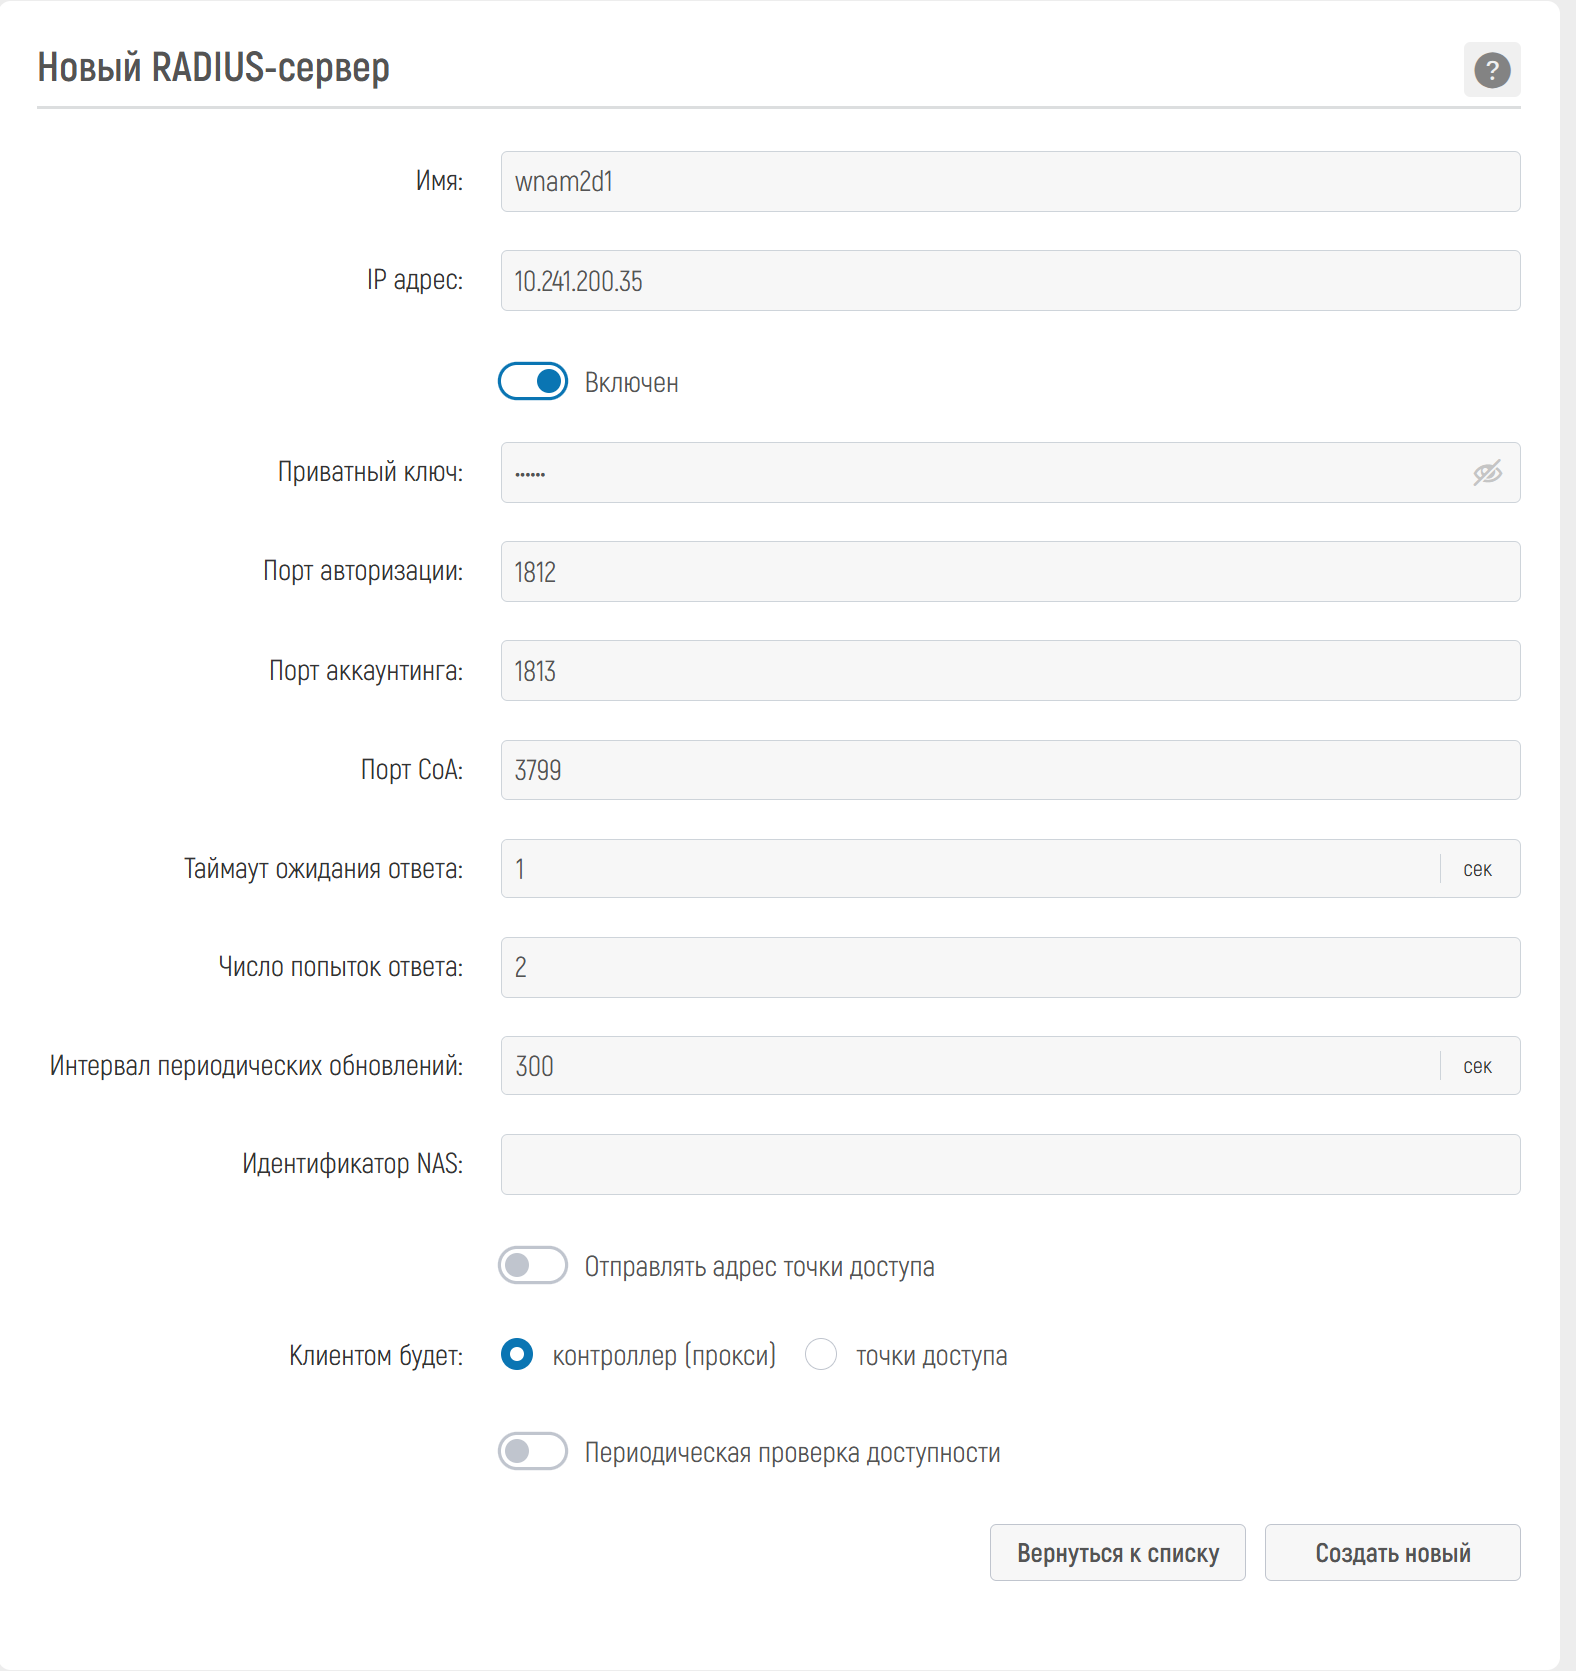
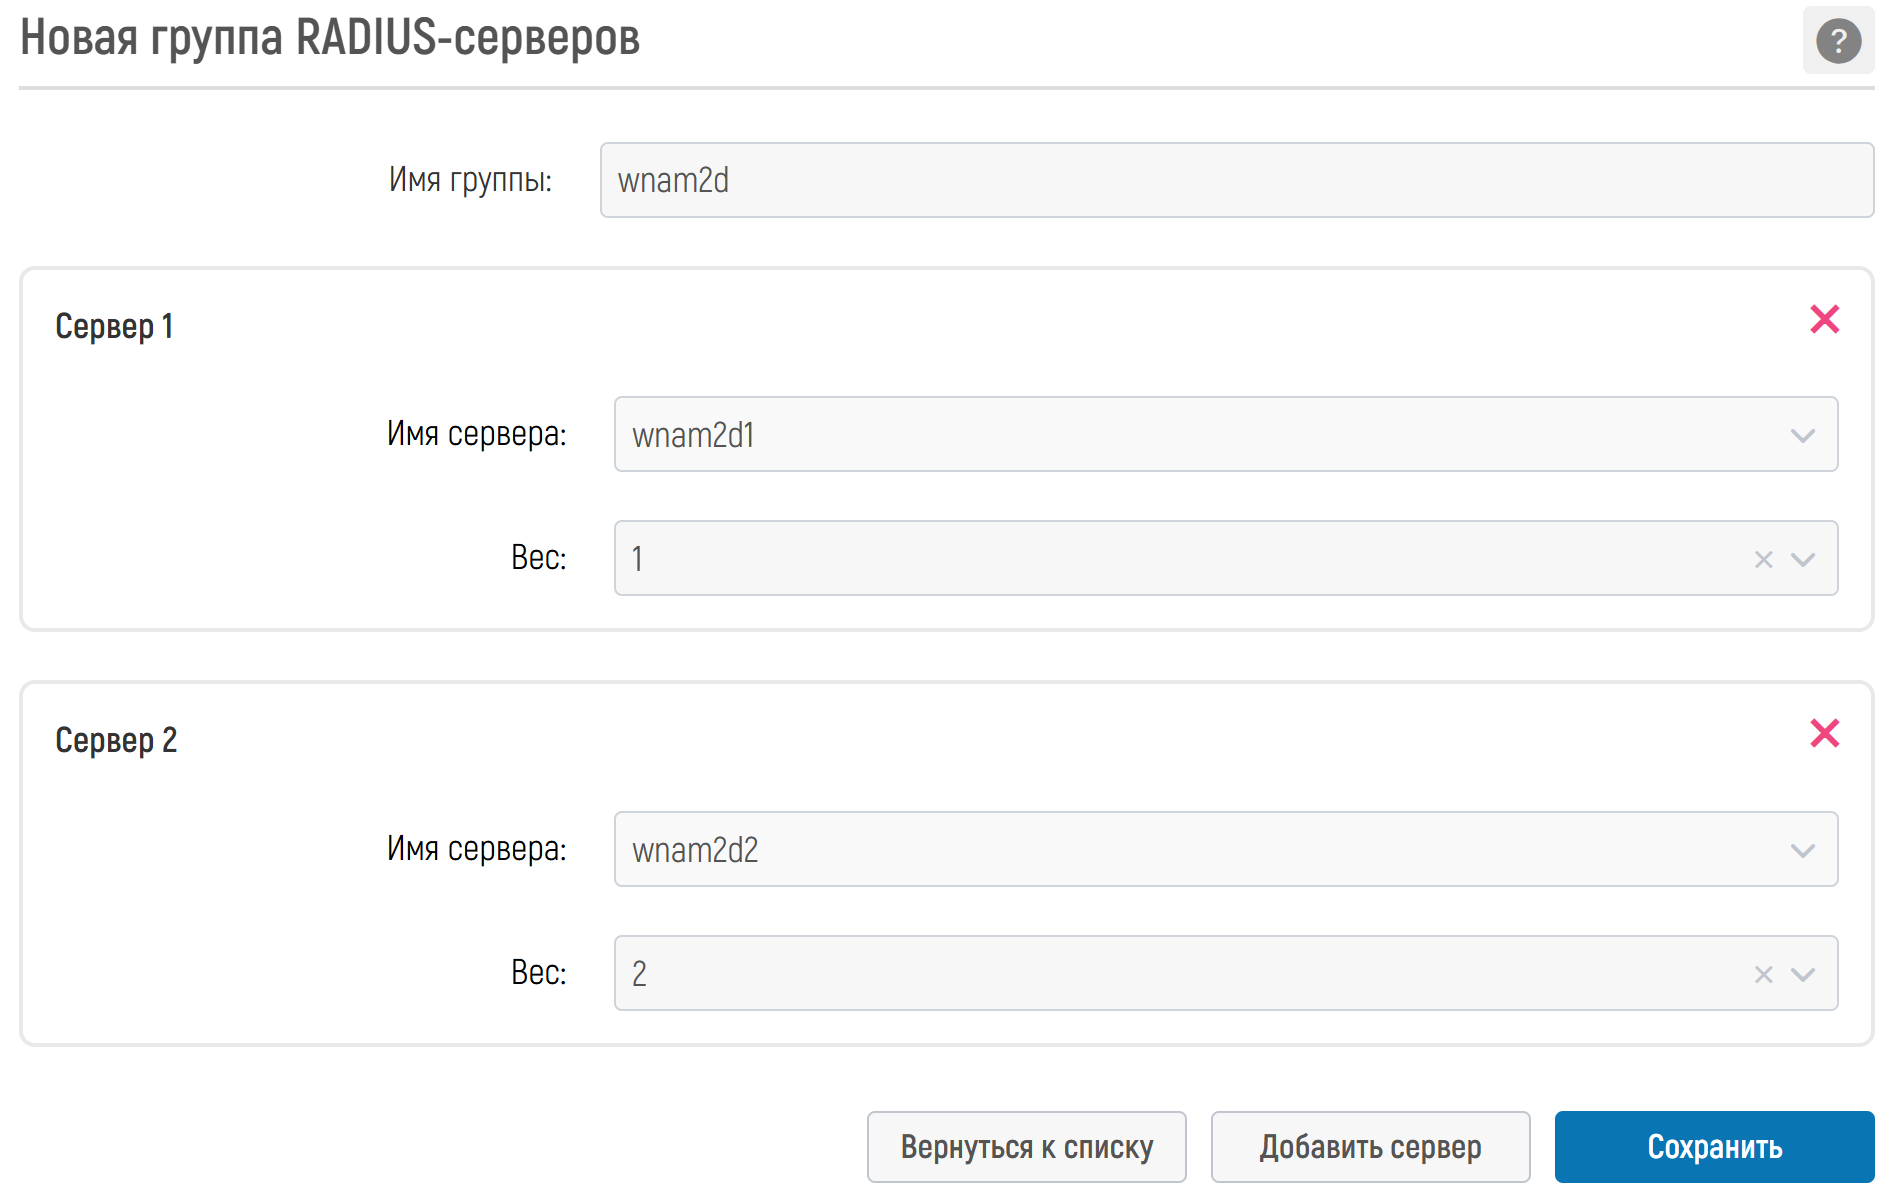
В качестве примера возьмем конфигурацию кластера WNAM2 состоящего из двух узлов:
wnam2d1 - 10.241.200.35
wnam2d2 - 172.16.133.35
Базовые настройки контроллера беспроводной сети
Настройка RADIUS-сервера на контроллере:
Создание группы серверов кластера WNAM2:
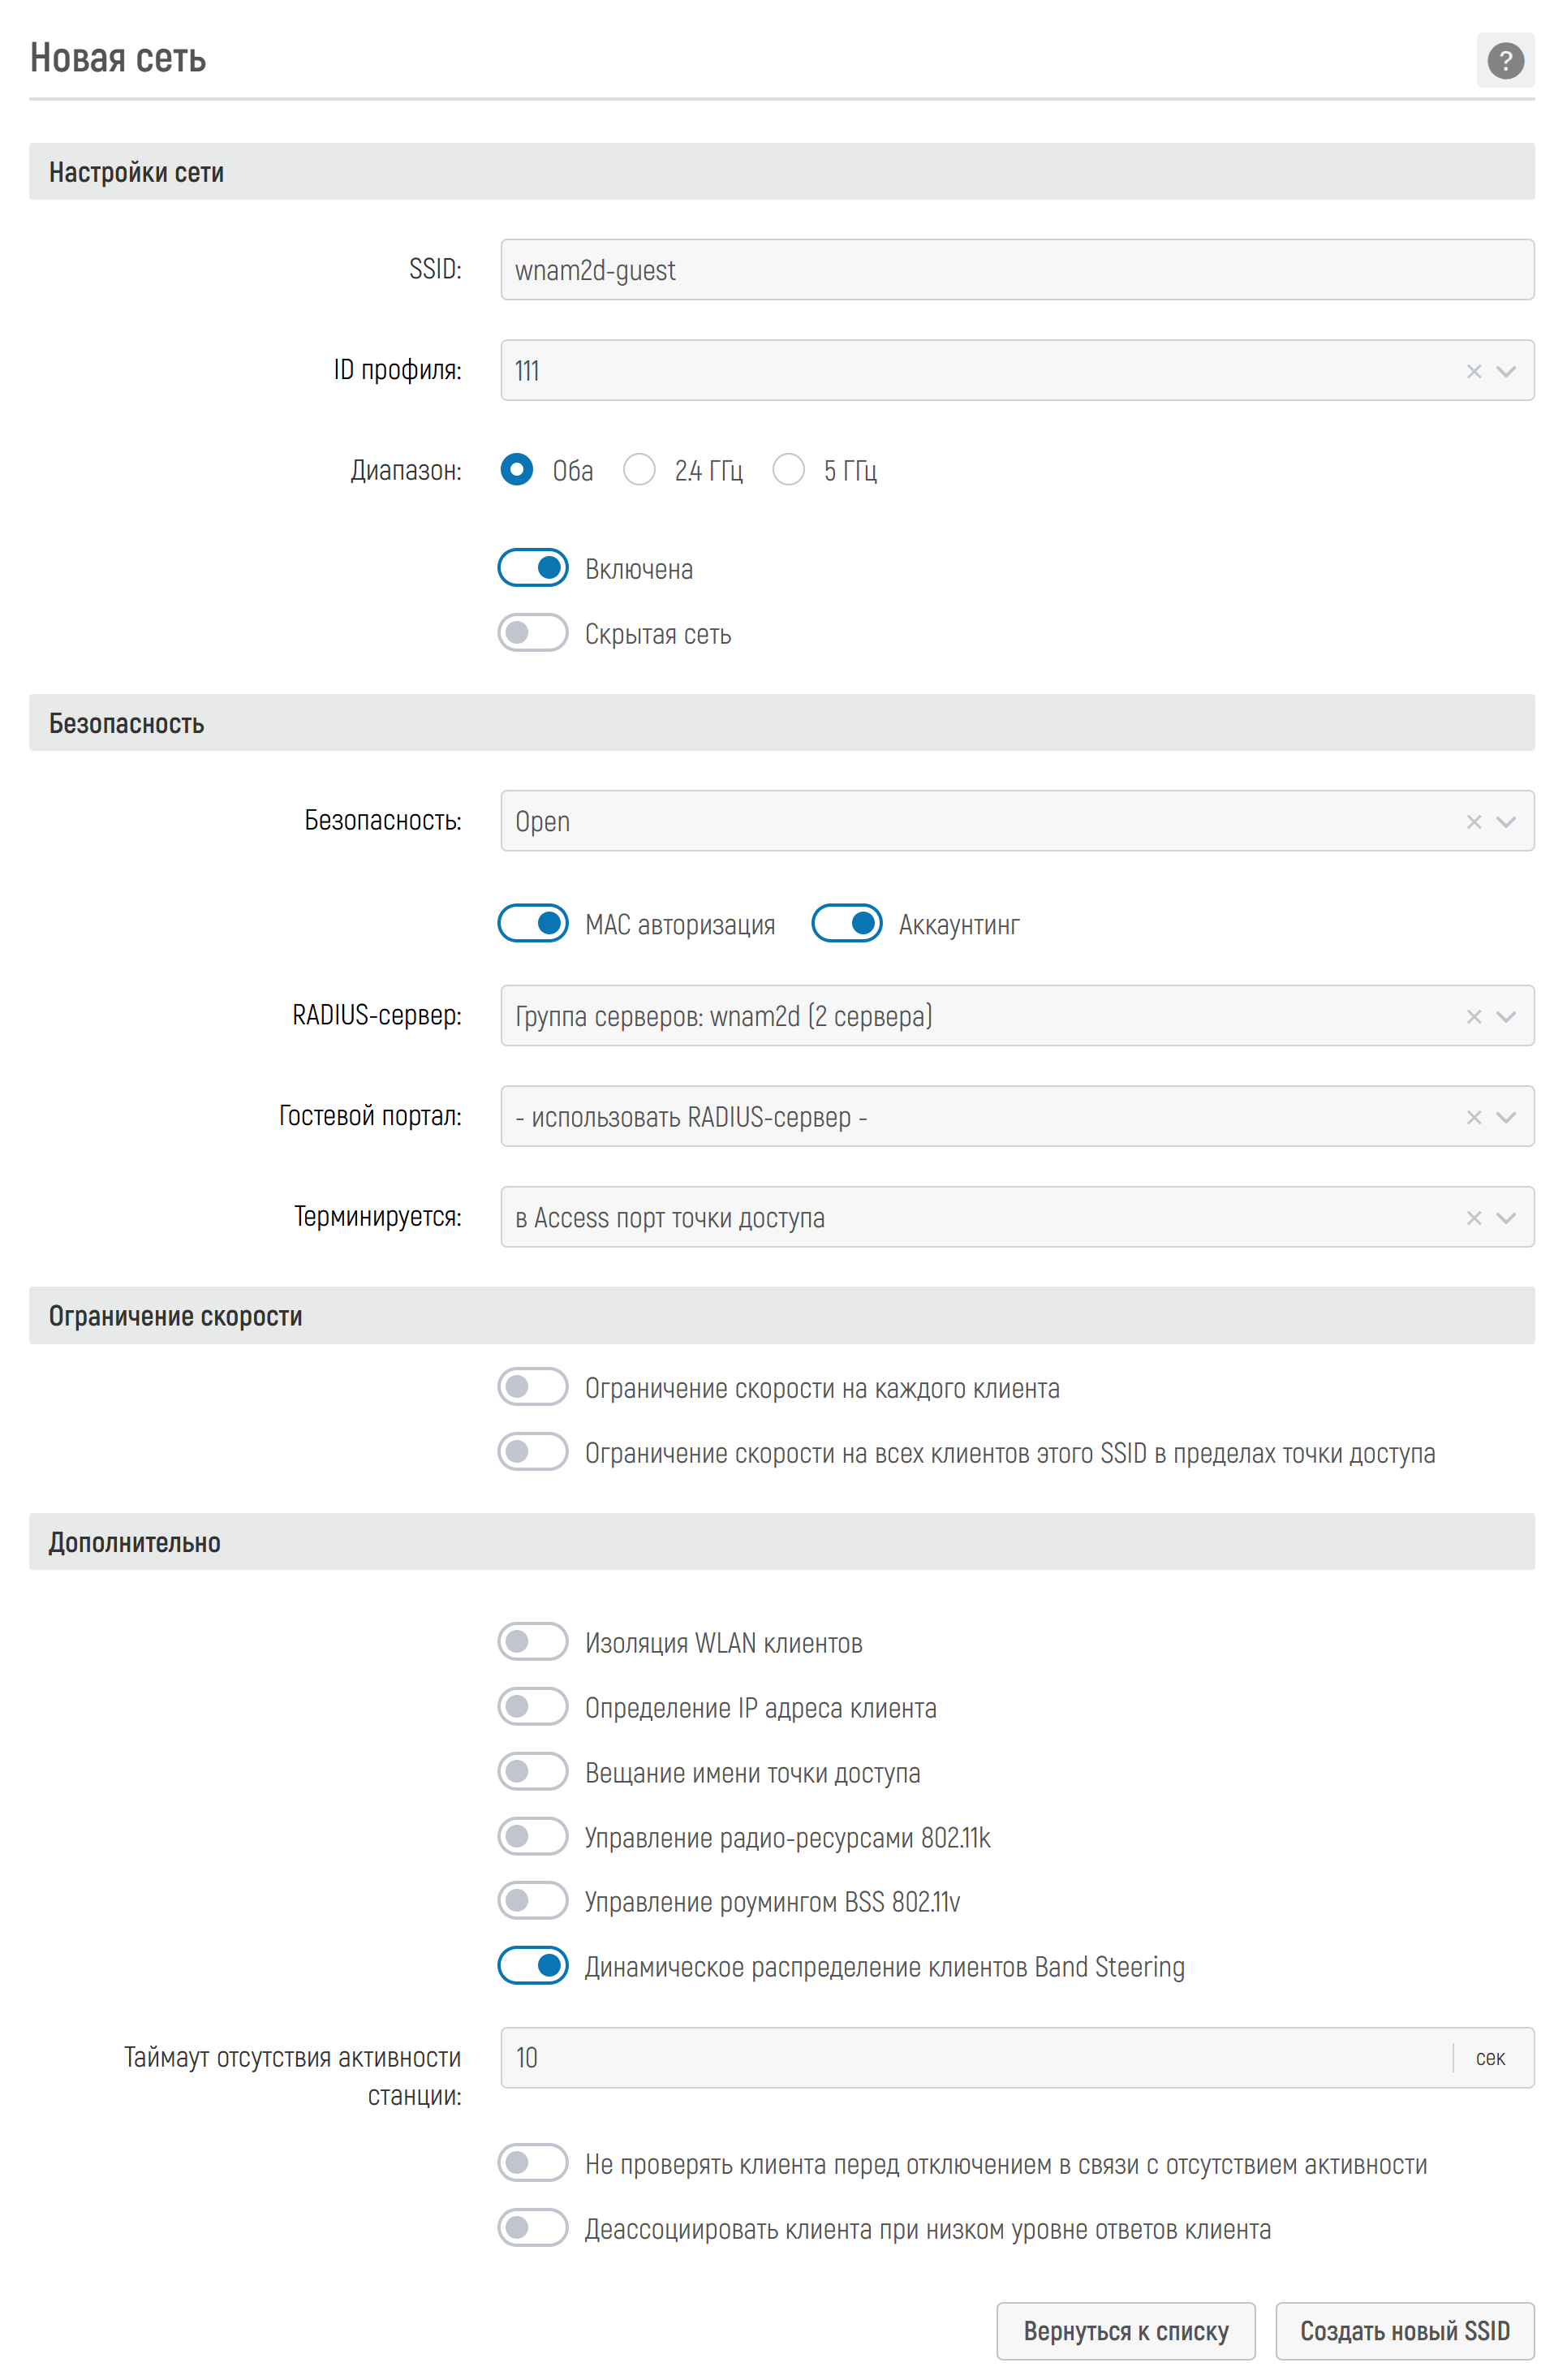
Настройки беспроводной сети (SSID) в контроллере:
Внимание!
Настройка системы сетевой авторизации WNAM 2
На стороне системы авторизации WNAM 2 вы настраиваете взаимодействие с контроллером (RADIUS-клиентом) и правила аутентификации/авторизации вне зависимости от того, какой способ гостевой авторизации (ваучер, смс, звонок и т.п.) вы применяете.
Добавление/настройка сетевого устройства (NAS)
В первую очередь необходимо добавить контроллер в систему WNAM 2 в разделе "Объекты - Сетевые устройства", нажав на кнопку 
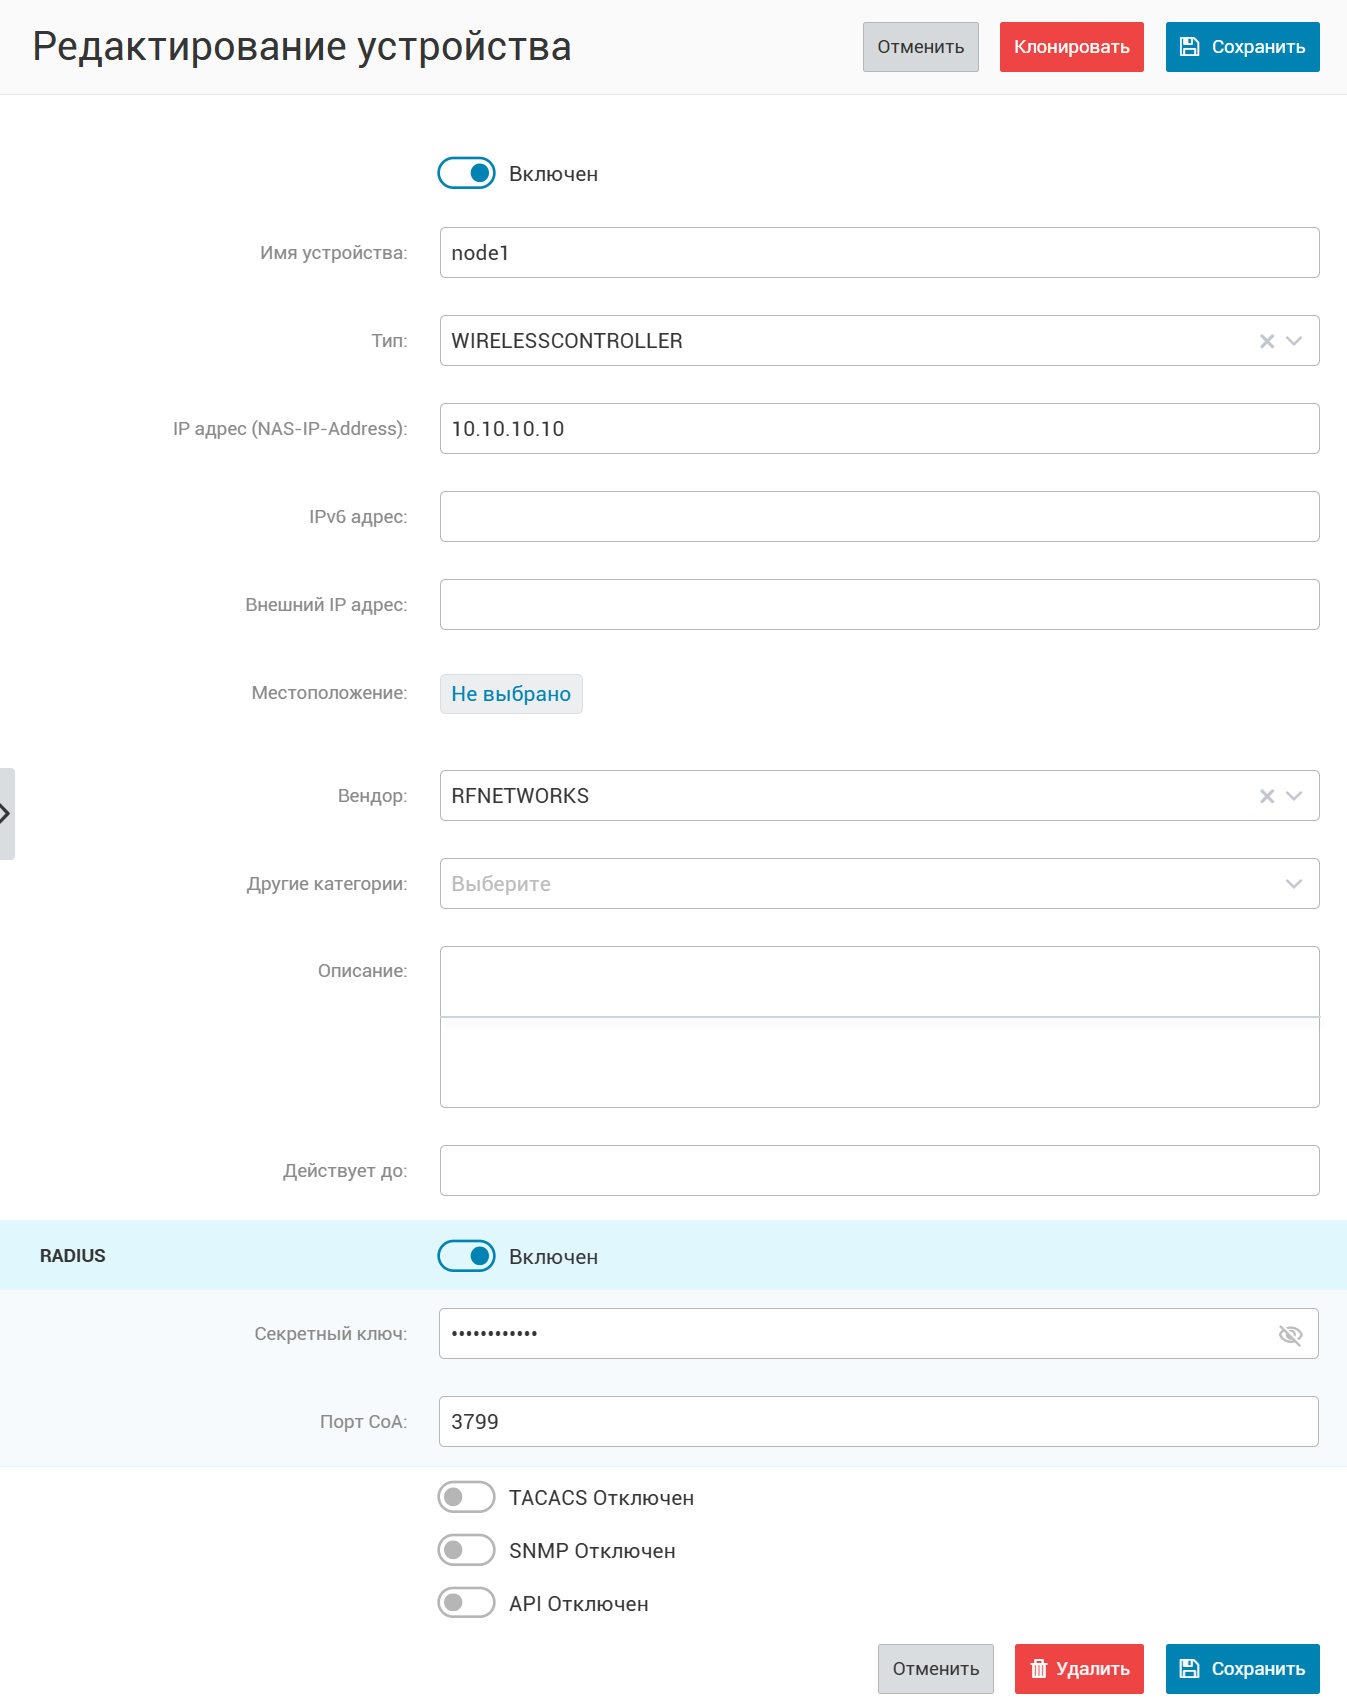
В настройках сетевого устройства (NAS) необходимо указать имя устройства, тип устройства "WIRELESSCONTOLLER", вендора "RFNETWORKS", IP адрес контроллера и ключ RADIUS:
Настройка правил аутентификации и авторизации
Следующим шагом необходимо определить правила аутентификации и авторизации гостевых пользователей беспроводной сети.
При гостевой авторизации у нас есть две категории гостевых пользователей:
- Ранее неизвестные/просроченные
- Уже авторизованые
Ранее неизвестные/просроченные гостевые пользователи
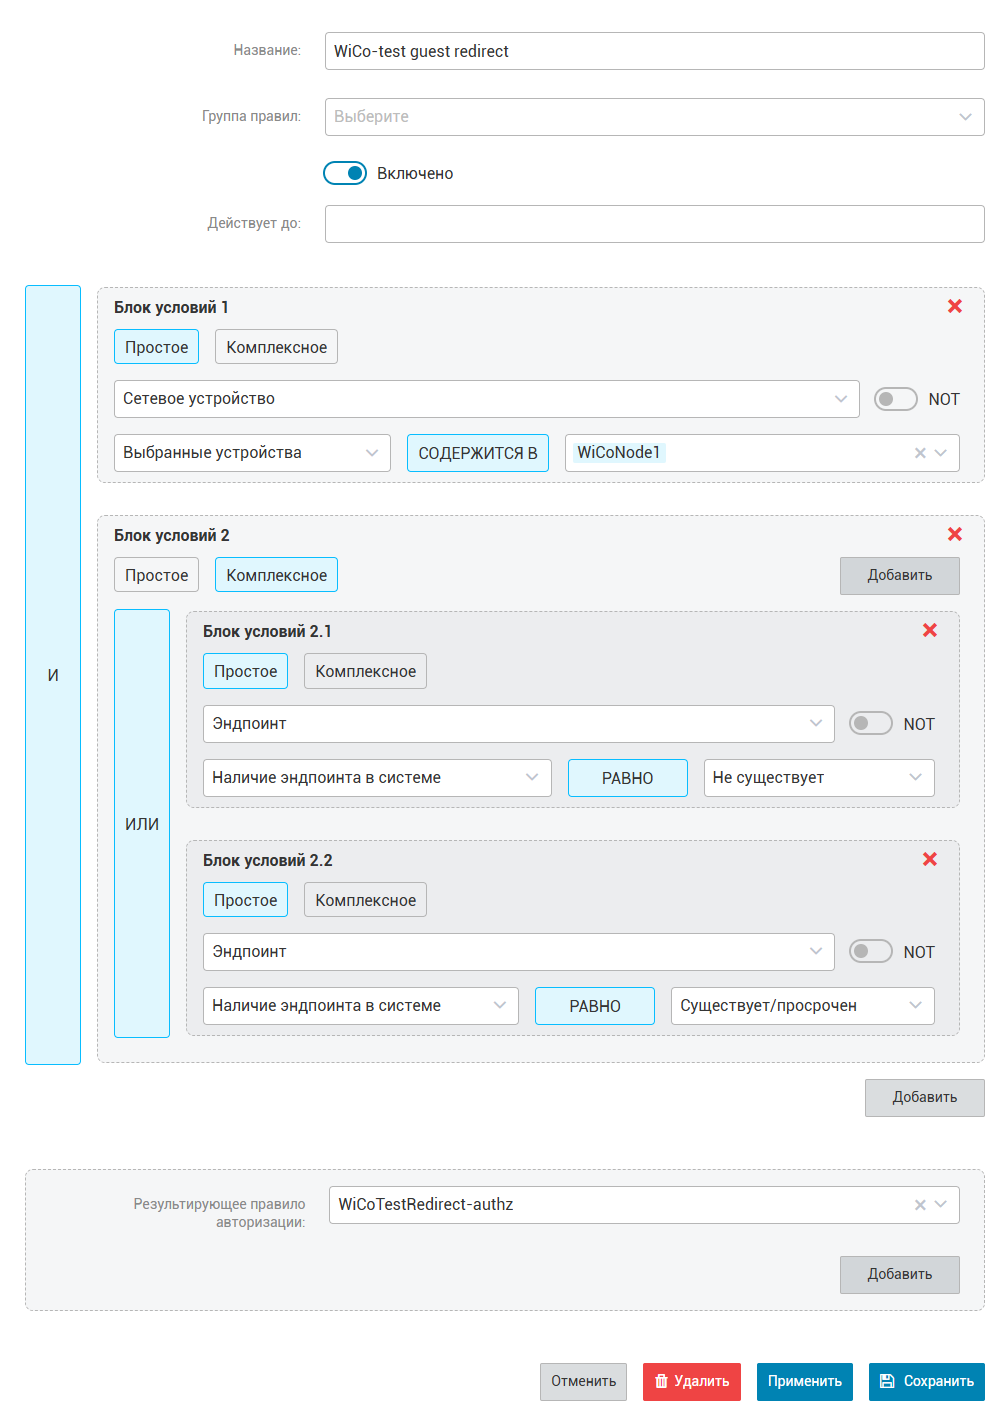
Для ранее неизвестных/просроченных гостевых пользователей аутентификация должна заканчиваться успехом с авторизацией типа Access-Accept и обязательным назначением двух атрибутов: ссылки редиректа на портал, и имени разрешающего портальный трафик ACL (в примере: wnam2_redirect).
Первым шагом нужно создать правило авторизации, которое будет отправлять беспроводному контроллеру два RADIUS-атрибута (выбрать из справочника):
WISPr-Redirection-URL - содержит URL перенаправления (в данном случае )
NAS-Filter-Rule(IETF) - содержит список разрешенных до авторизации ресурсов
Для этого в разделе "NAC - Авторизация" создаем правило: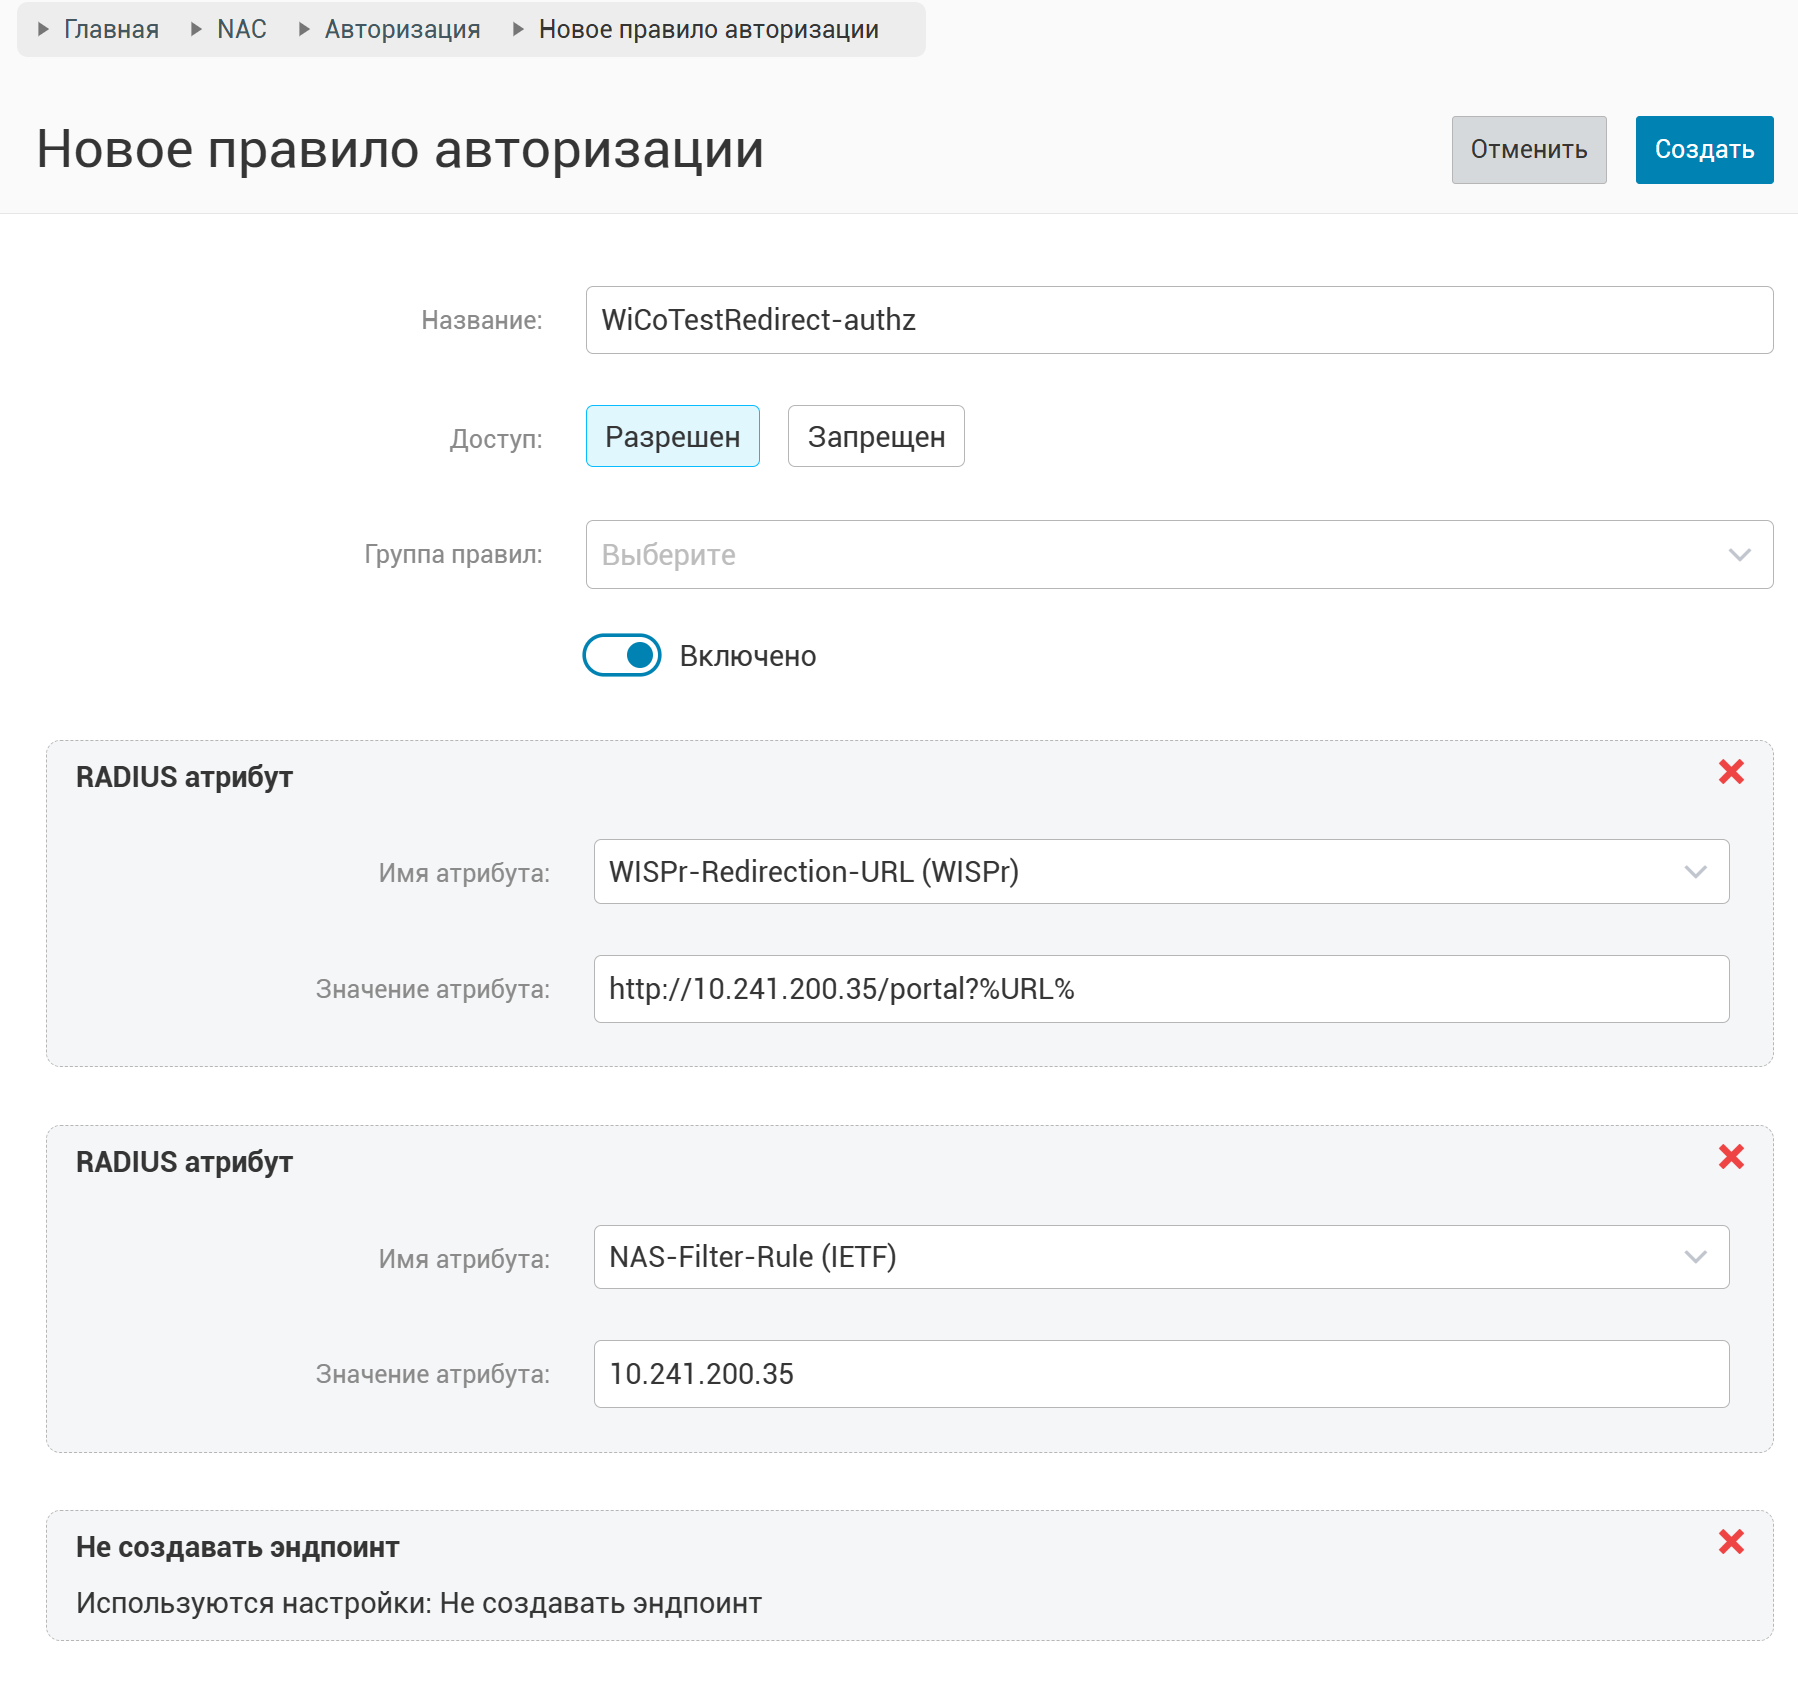
При срабатывании правила необходимо указать условие: не создавать эндпоинт (на этой стадии его создавать пока рано; он создастся позже, в момент подтверждения доступа).
Затем нужно настроить правило аутентификации в разделе "Главная - NAC - Аутентификация - Беспроводный MAB"
Уже авторизованные гостевые пользователи
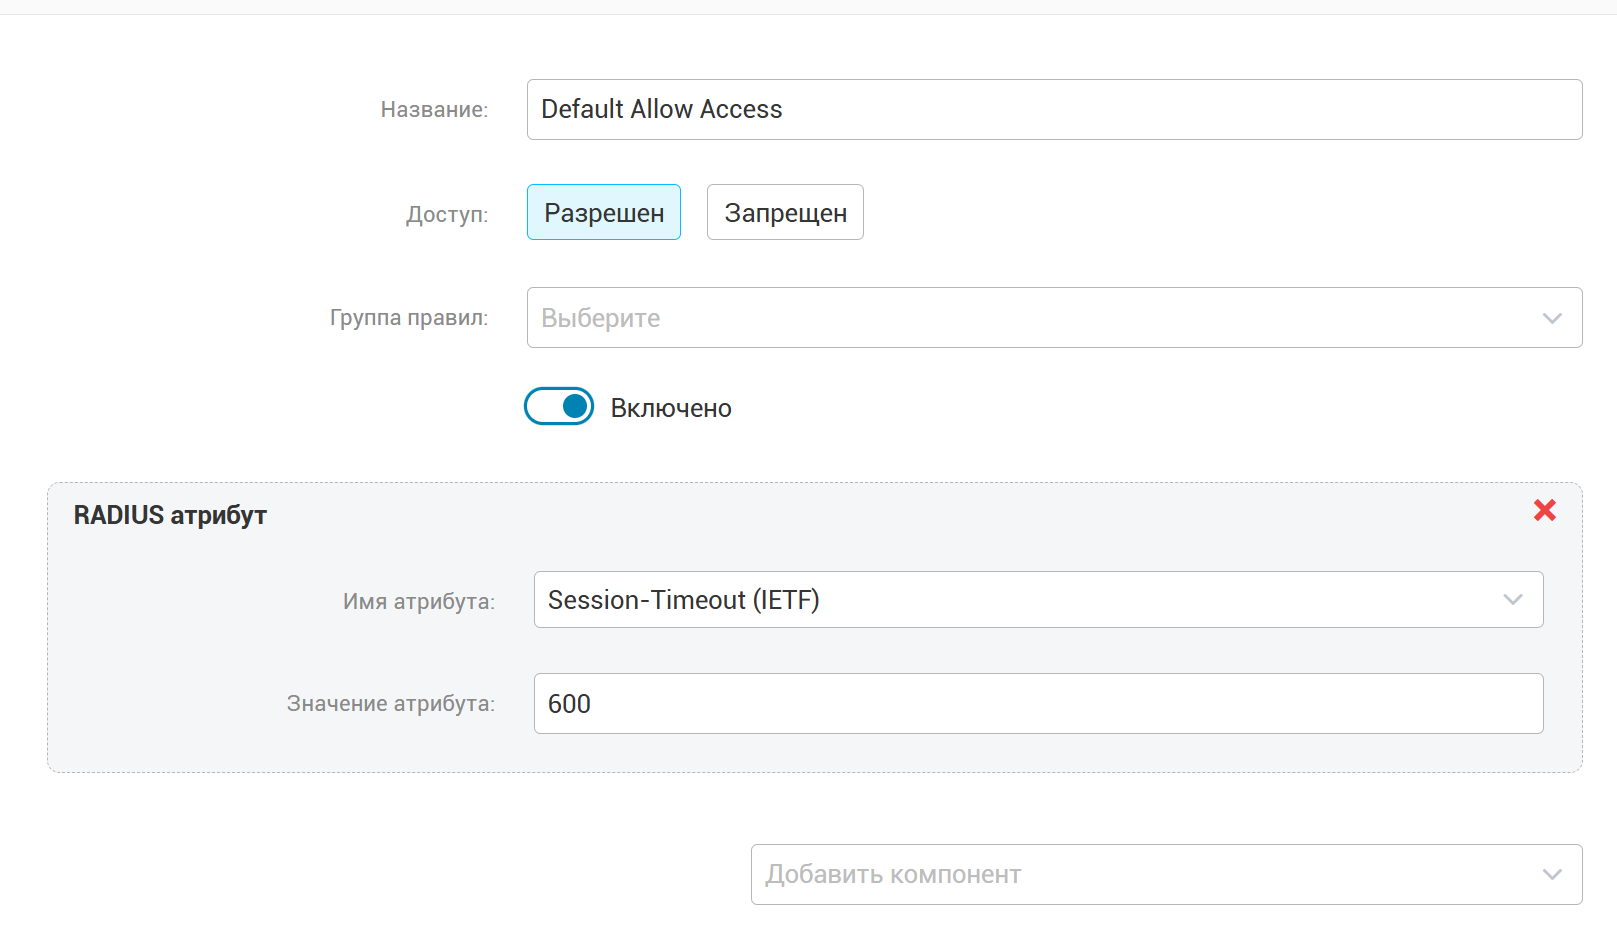
Для авторизованных гостевых пользователей CWA аутентификация должна заканчиваться успехом с авторизацией типа Access-Accept и опциональным назначением атрибутов тайм-аута сессии, лимита скорости.
Для этого в разделе "NAC - Аутентификация - Беспроводный MAB", нужно создать второе правило, для уже существующих эндпоинтов:
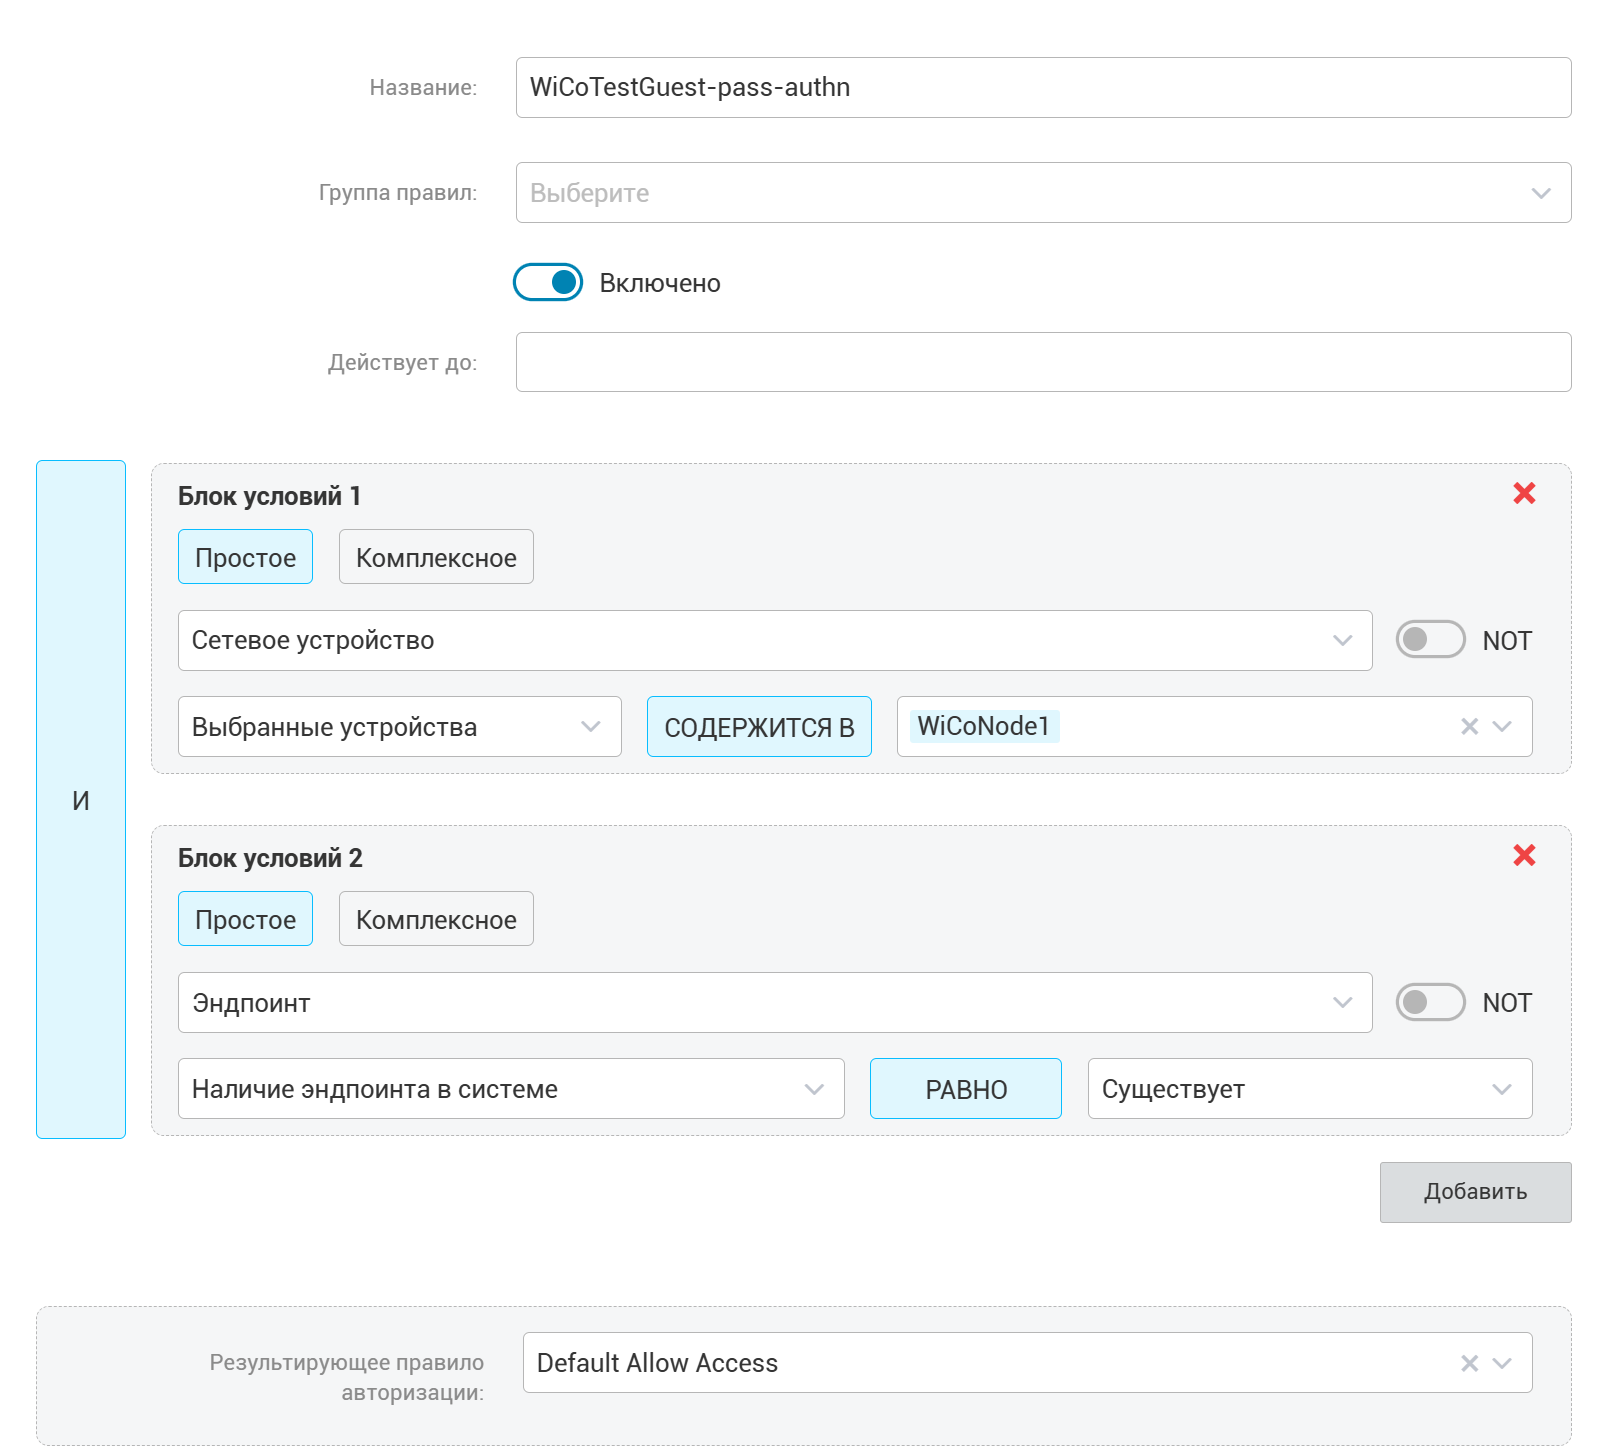
В результирующее правило авторизации должно разрешать доступ и опционально может отправлять дополнительные атрибуты (например ограничение скорости, таймаут сессии)
Успешное подключение и авторизация гостевого пользователя приведет к появлению записи об его устройстве (эндпоинте) в списке, с типом GUEST.
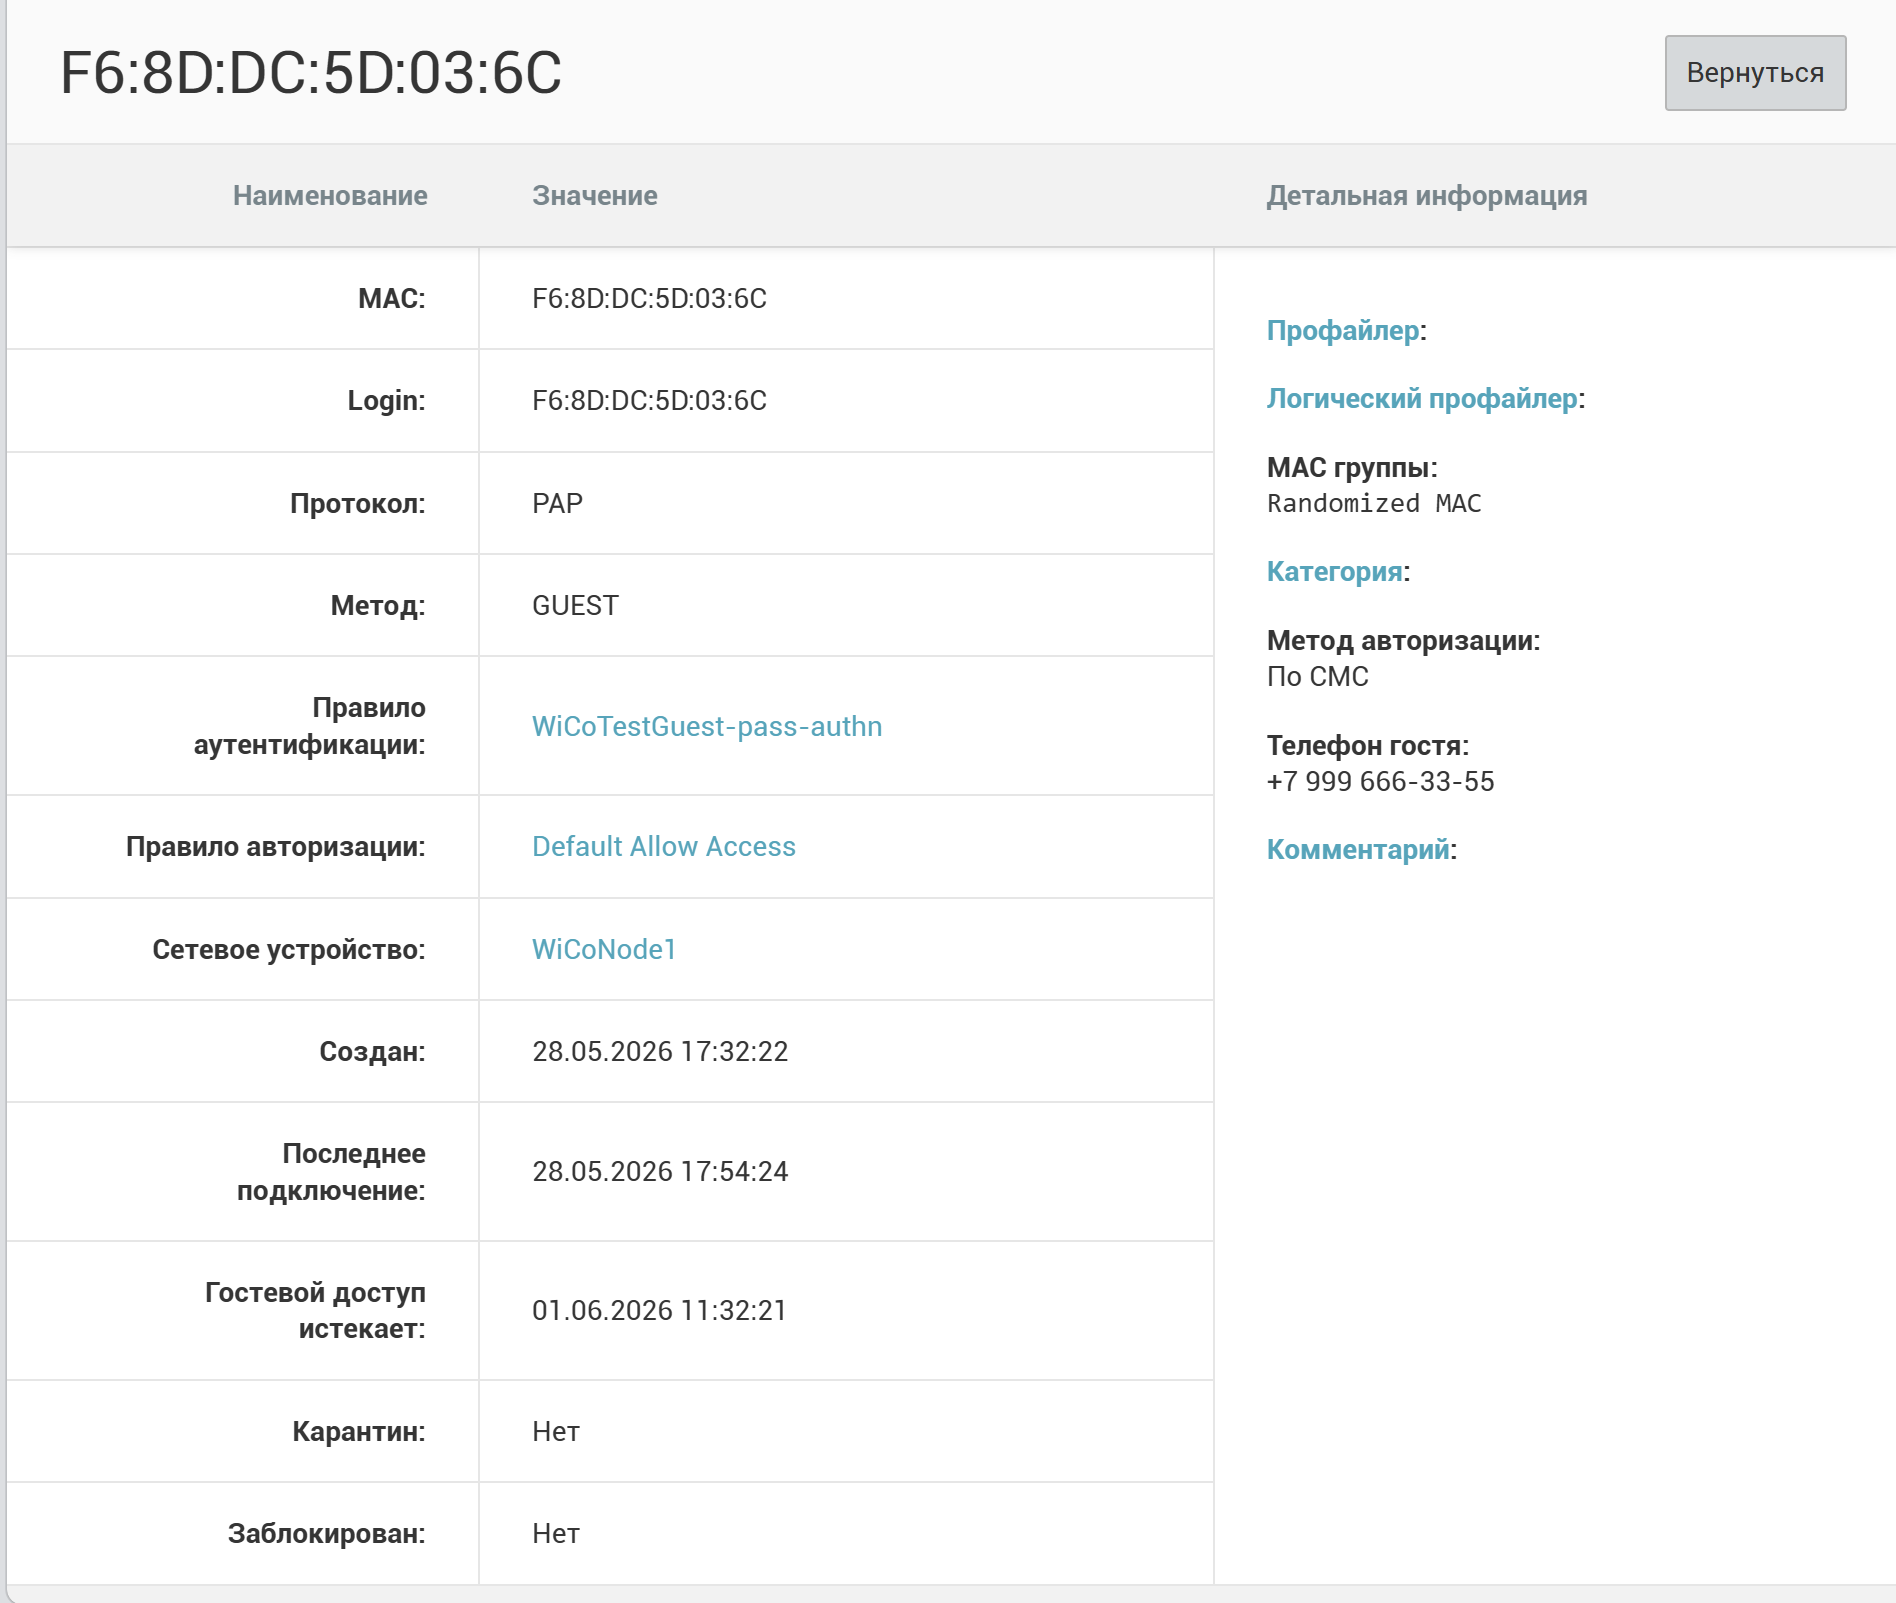
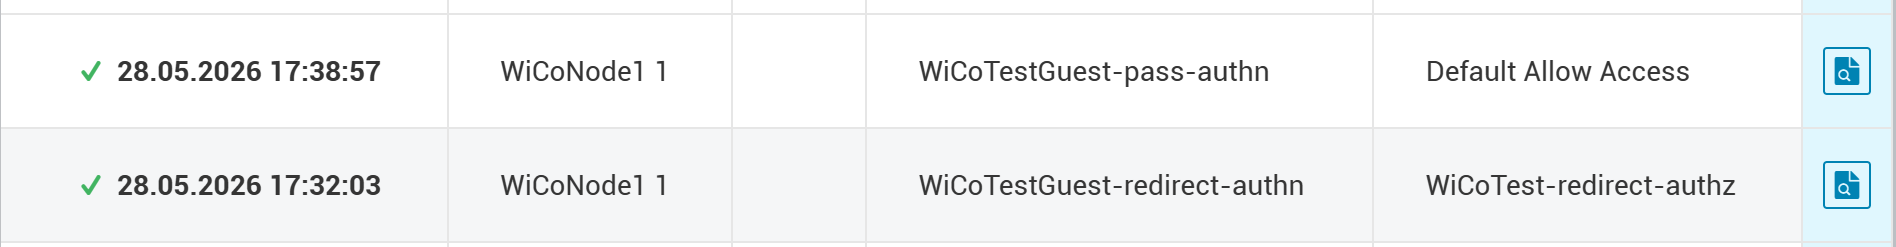
Обратите внимание на две сессии подключения, первая с редиректом, вторая с авторизацией полного доступа: