При поступлении запроса от сетевого устройства (NAS) по протоколу TACACS+ и RADIUS сервер WNAM 2 производит перебор всех настроенных и включенных TACACS+ и RADIUS правил для определения:
- пользователя, который запрашивает доступ;
- уровня привилегий, допустимых команд и атрибутов, которые необходимо применять к каждой сессии подключения.
Профили определяются в разделе "Главная" → "Device admin" → "Правила TACACS+" (или "Правила RADIUS", в зависимости от необходимости). При старте система проверяет наличие правил в системе.

В интерфейсе раздела "Правила TACACS+" и "Правил RADIUS" расположены кнопки, позволяющие создать новое правило, импортировать/экспортировать правила, а также расположено поле для фильтрации по группам правил. У каждого правила есть свое положение в списке. При анализе подключения (место подключения, логин) система WNAM 2 перебирает все правила, отметая заведомо не совпадающие. В конечном итоге остается одно совпавшее правило(при прочих равных параметрах остается тот, который находится выше в списке). Если ни одно из правил не подошло, доступ запрещается.
Для того, чтобы отредактировать существующее правило необходимо нажать левой кнопкой мыши на соответствующую запись в таблице профилей и изменить настройки в открывшемся окне. Для создания или редактирования правила необходимо нажать кнопку "Новое правило" или выбрать кнопку редактирования правила в контекстном меню. При этом будет открыто окно, в котором необходимо задать, либо изменить требуемые параметры.

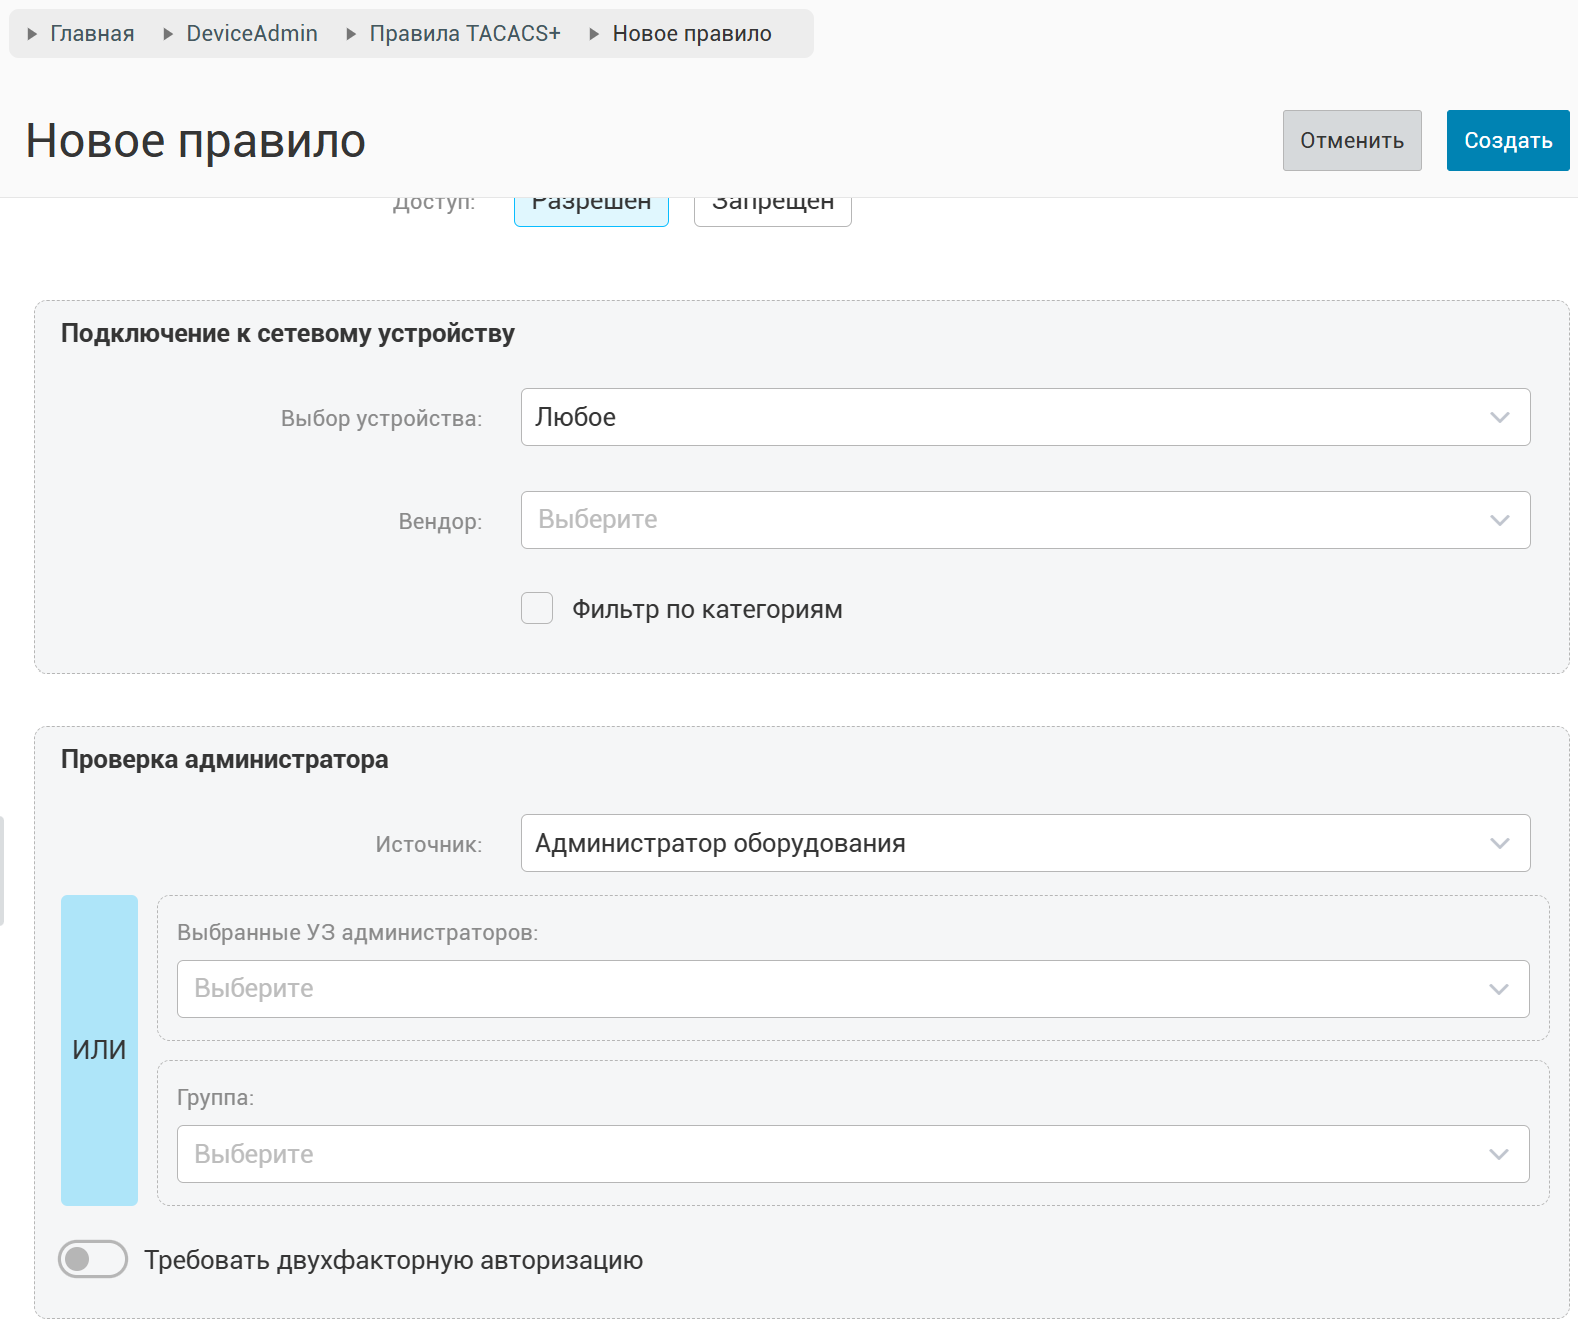


Каждое из правил имеет следующие настройки:
- Название - Наименования правила под котором оно отображается в системе
- Включено - Переключатель включения или отключения правила
- Группа правил - Включенность данного правила в группу правил (подробнее о создании группы правил можно прочесть в данной статье);
- Приоритет - Порядковый номер в таблице правил, задает очередность обработки правил;
- Уровень привилегий - уровень привилегий пользователя, который передается оборудованию (NAS);
- Переключатель "не передавать" - Включение либо отключение передачи при старте сессии в сторону оборудования атрибута типа "shell:priv-lvl=...", что может быть важно для настройки работы с, например, Cisco WLC;
- Источник подключения - IP-адрес(а), с которого администраторы подключается к оборудованию (NAS). Служит для задания белого списка адресов с которых возможен доступ к оборудованию. Поддерживаются одиночные и множественные адреса IPv4 и IPv6, в том числе с указанием префикса CIDR. Для разделения нескольких адресов используются запятая или точка с запятой; после разделителя допускается пробел. Пример: при указании в данном поле "192.168.1.0/24" доступ к оборудованию будет возможен только с IP адресов из диапазона 192.168.1.1 - 192.1.1.254.
Примечание: запись IPv6-адресов с
zone-idне поддерживается.
Примеры неподдерживаемых значений:2a00::1%eth02a00:f480:c:4::3%wlan0 - Подключение к сетевому устройству - Указание сетевого устройства доступ к которому обрабатывается правилом (к какому сетевому устройству обращается администратор: к любому, заданному, находящемуся в иерархической группе подразделения);
- Вендор сетевого оборудования - Указание вендора оборудования обрабатываемого данным правилом. Может принимать следующие значения: ARUBA, CISCO, CUMULUS, ECI, ELTEX, FPLUS, GENERIC, H3C, HPE, HUAWEI, JUNIPER, MIKROTIK, NGATE, PALOALTO, QTECH, RFNETWORKS, RUCKUS, T8, UNIFI, YADRO
- Проверка администратора - Правило совпадения обращающейся учетной записи (логина), с возможностью требования двухфакторной авторизации (только в правилах TACACS+):
- Администратор оборудования - Локальная учетная запись пользователя TAСACS+ с фильтром по списку пользователей или групп (мульти-выбор);
- Из службы каталога - доменный пользователь (при настроенной интеграции с Active Directory) с проверкой пароля и членства в группе (выбор, подстрока) по LDAP;
- Наборы команд - выбор набора допустимых команд (предварительно настроенного в разделе DeviceAdmin > Наборы команд);
- Команды - Список команд запрещенных либо разрешенных к выполнению на сетевом устройстве. Выбор разрешения или запрещения команд производится установкой чекбокса "Разрешена". Чекбокс "Регулярное выражение" включает возможность импользования регулярных выражений при указании команд.
- Наборы атрибутов - добавление дополнителоного набора атрибутов, которые будут передаваться исключительно при этом правиле (предварительно настроенного в разделе DeviceAdmin > Наборы атрибутов);
- Атрибуты - список передаваемых наборов атрибутов;
Список допустимых команд и список передаваемых атрибутов объединяются с аналогичными списками совпавшего локального пользователя TAСACS+ (у других типов учетных записей эти списки отсутствуют).