В WNAM1.6 существует возможность авторизации в интерфейсе управления через сторонний сервис например Кейклок.
Настройки кейклок:
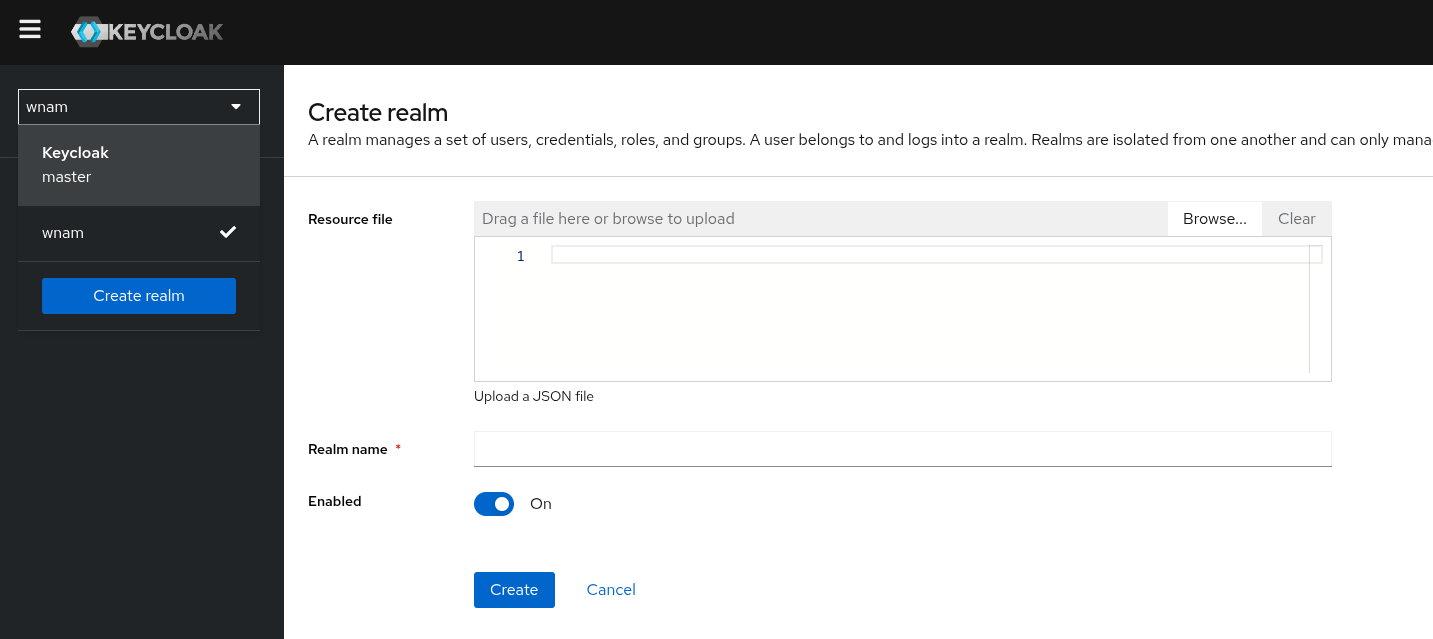
Создаем нужный realm.
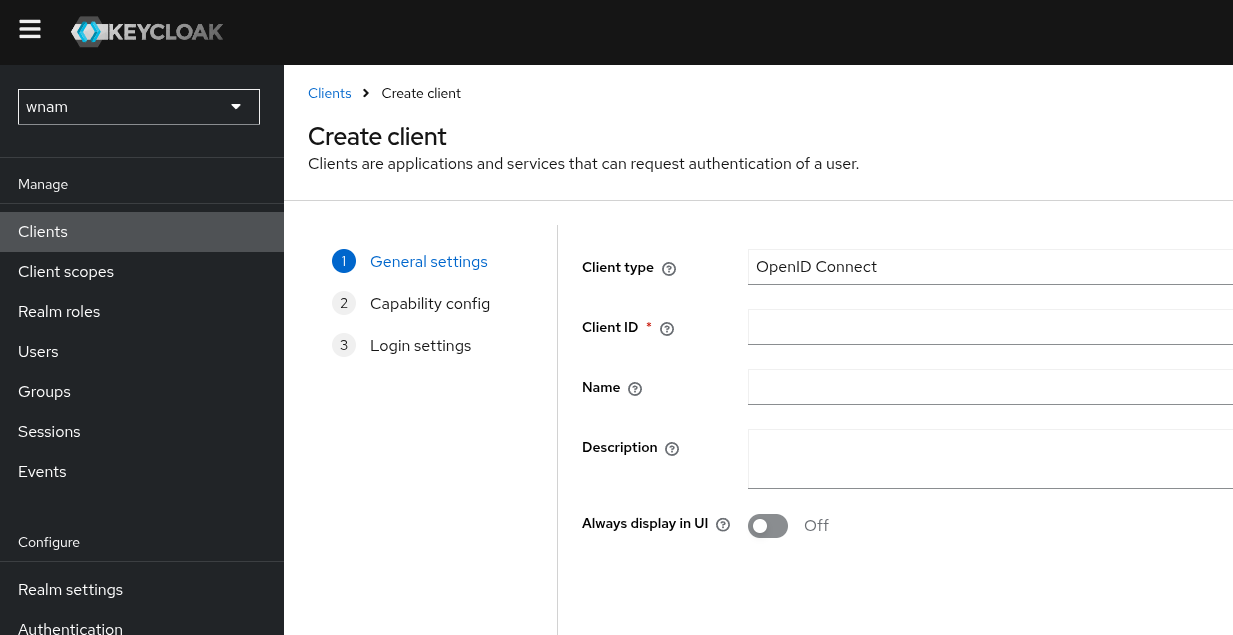
Затем переходим в него и создаем клиента.
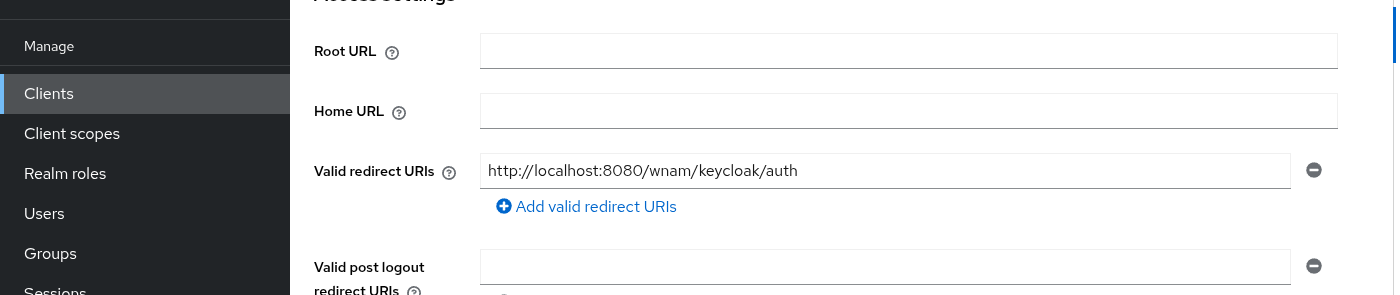
Добавляем url для редиректа.
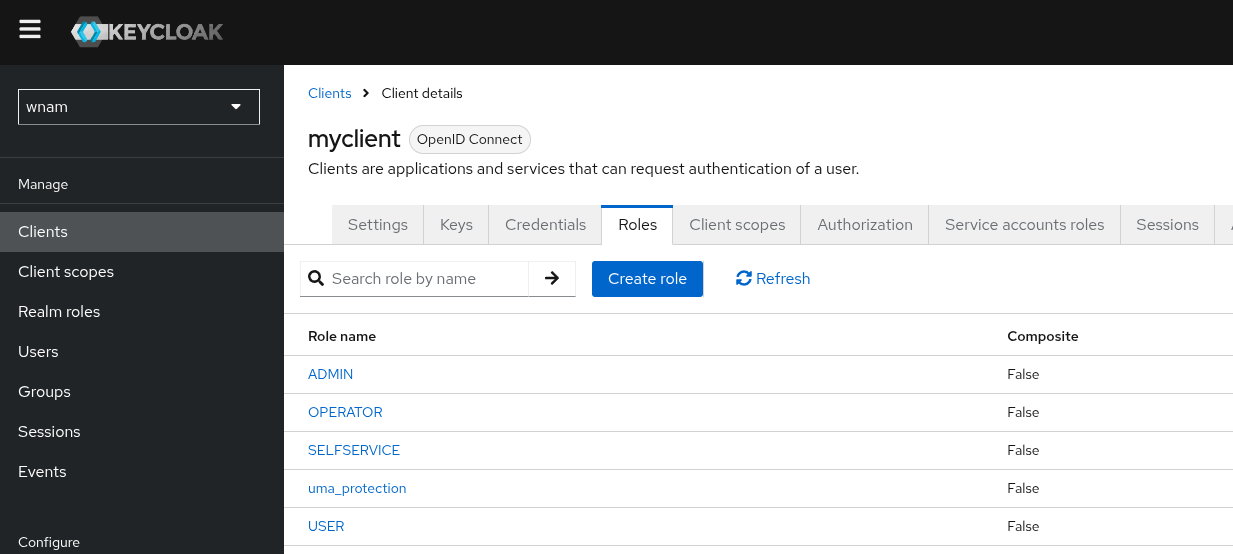
Добавляем нужные роли реализована авторизация с ролями ADMIN и SELFSERVICE.
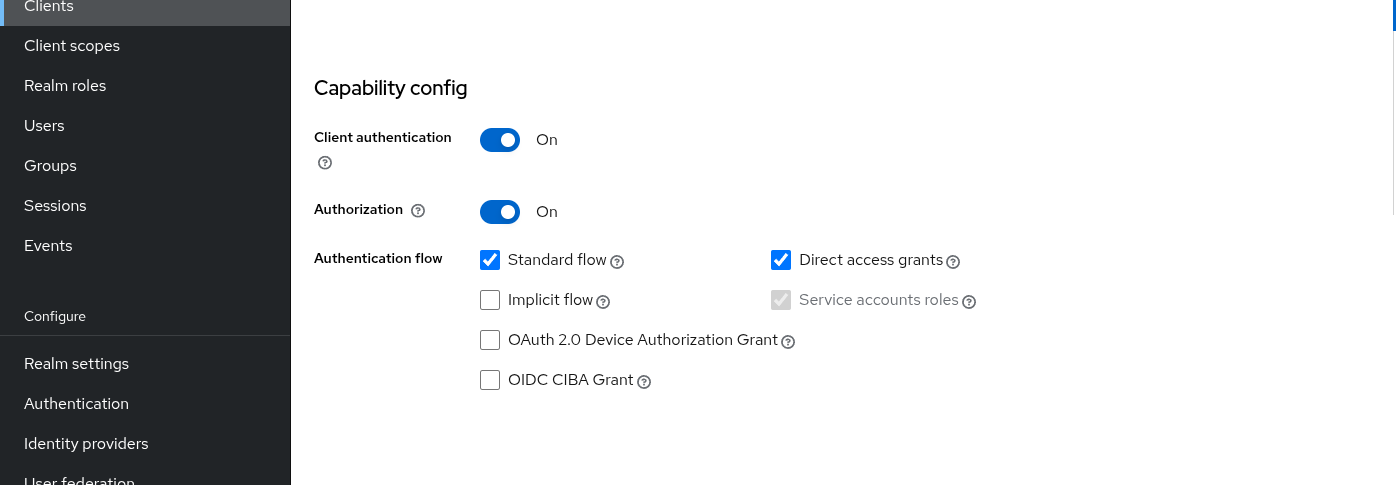
Включаем нужные настройки.
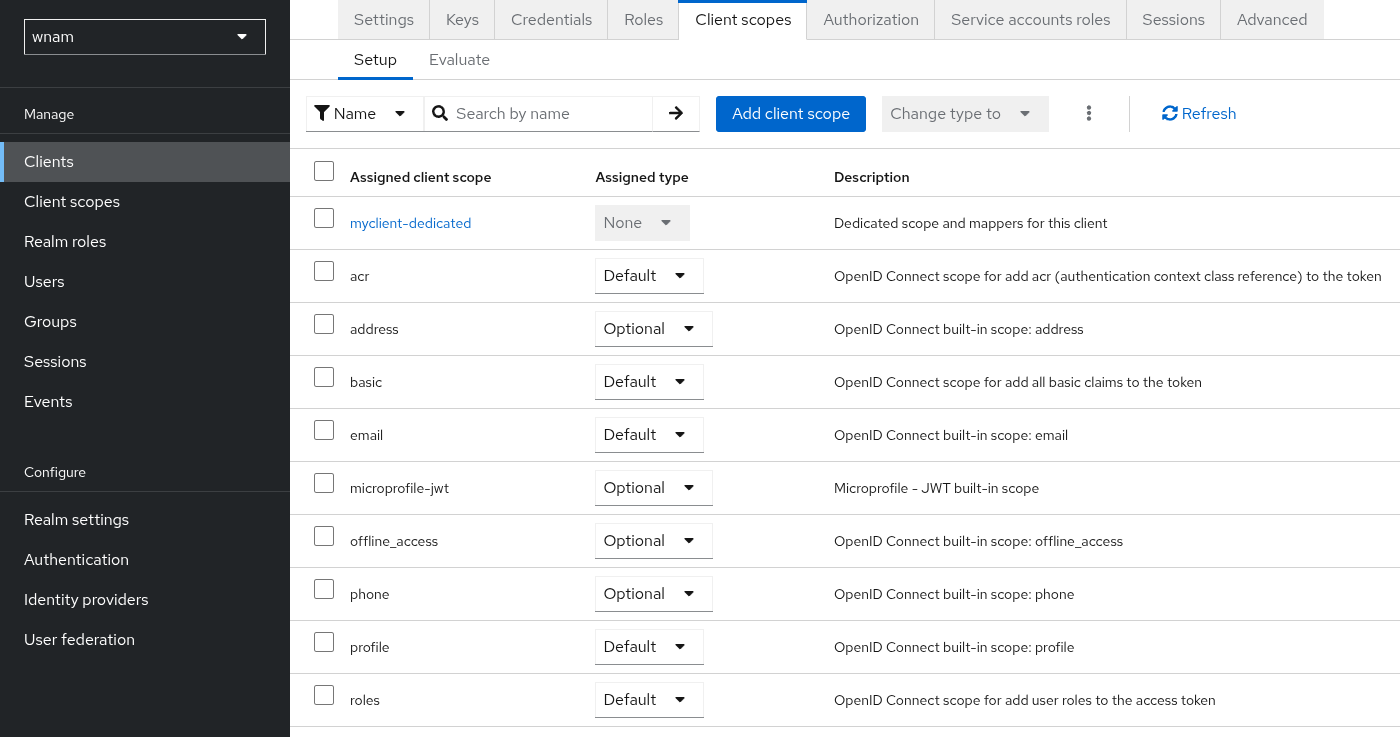
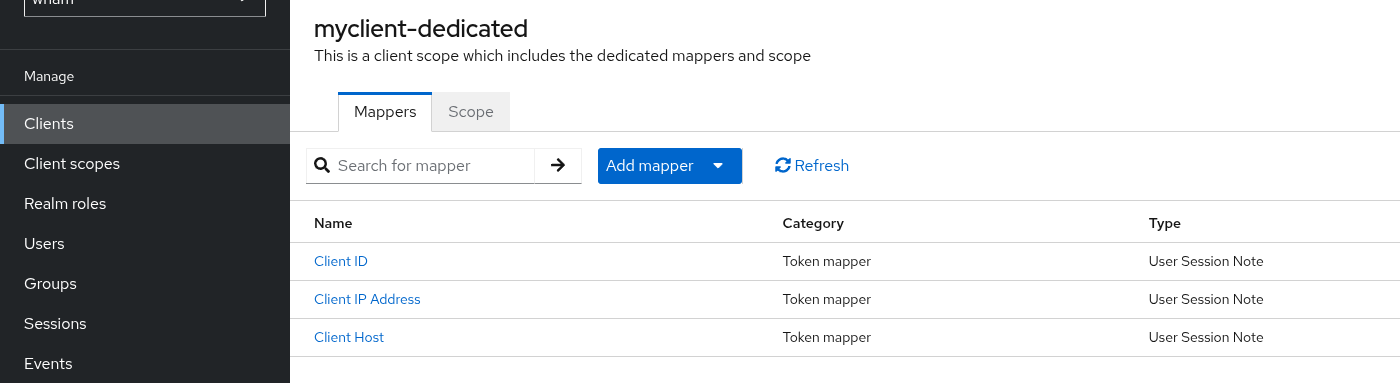
Добавляем нужные scopes.
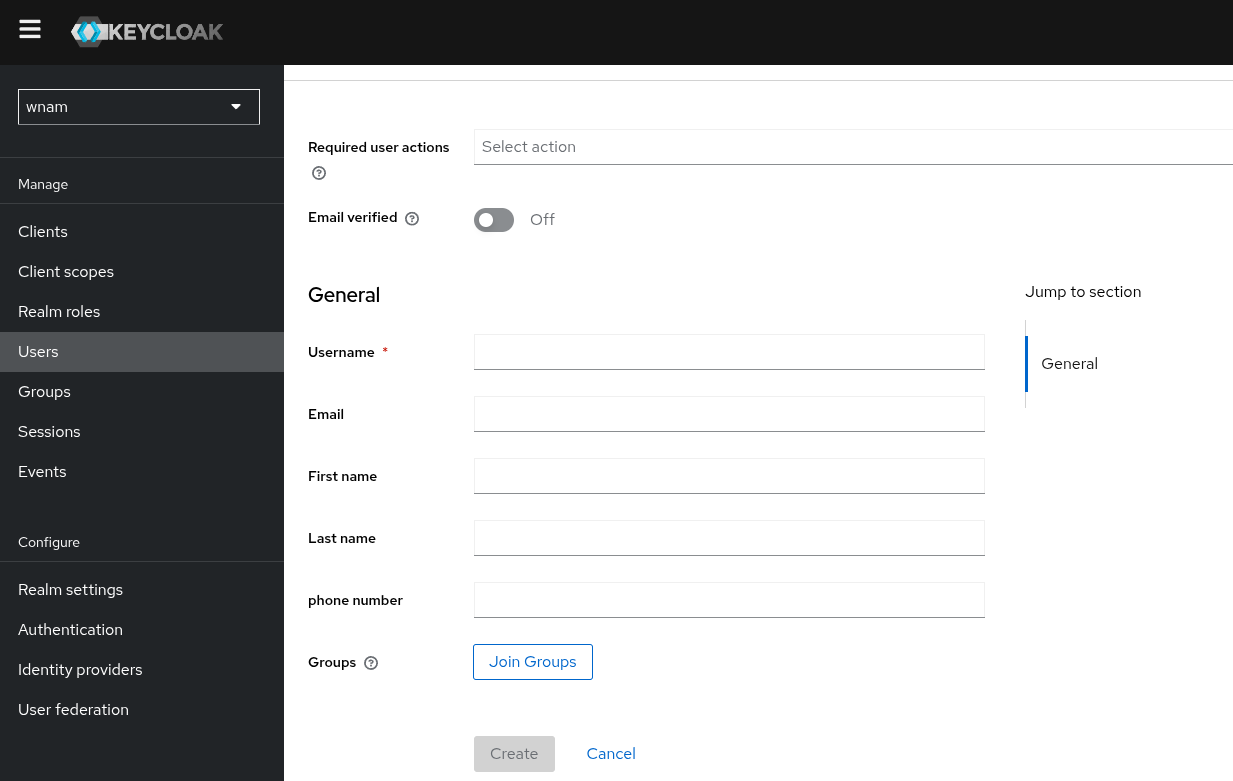
Создаем пользователя и назначаем ему роль.
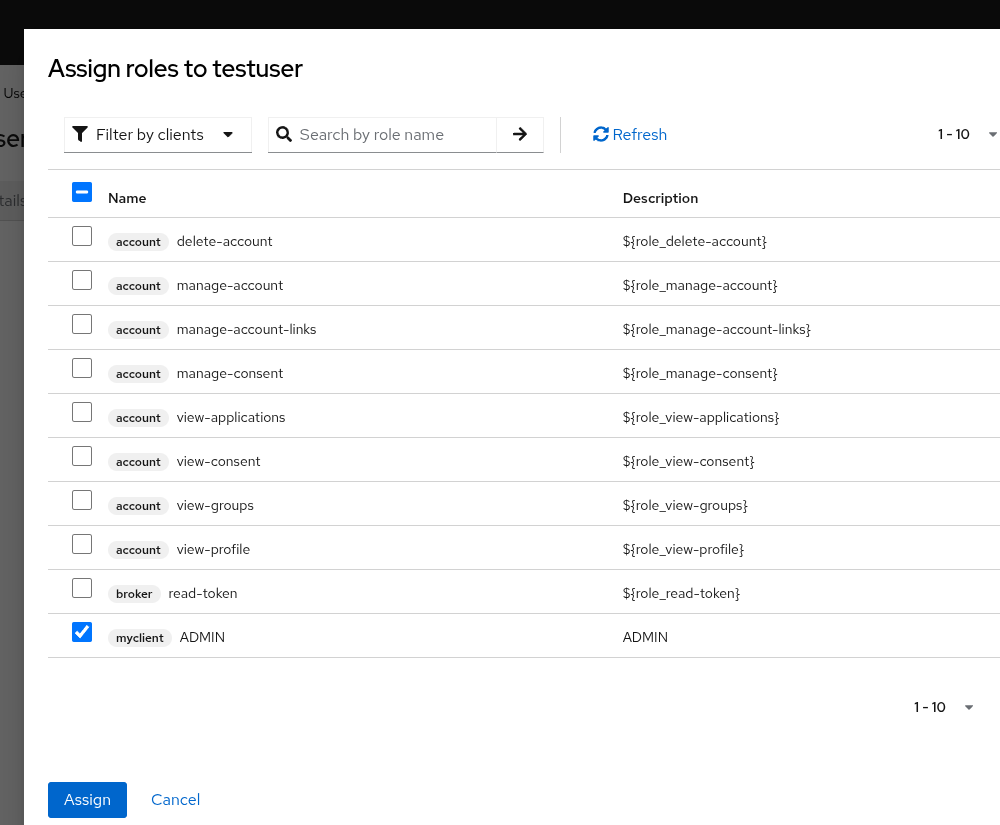
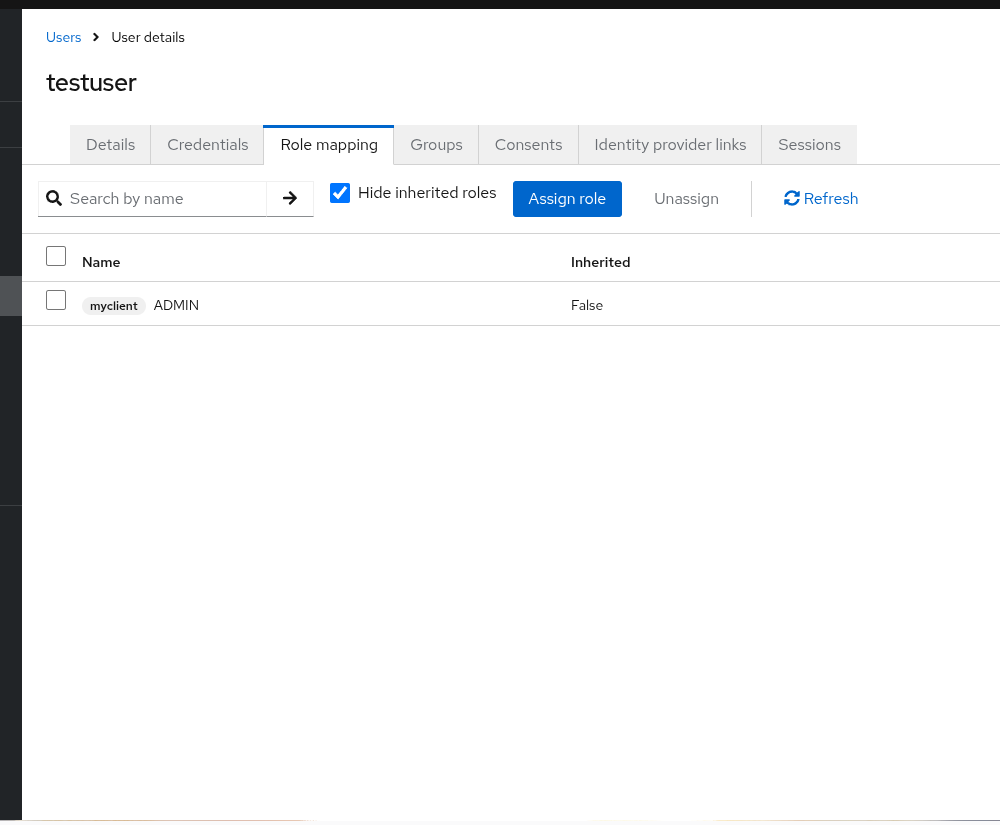
Настраиваем авторизацию в wnam.
Для этого необходимо перейти в меню Конфигурация → гостевая авторизация → Внешние OAuth системы.
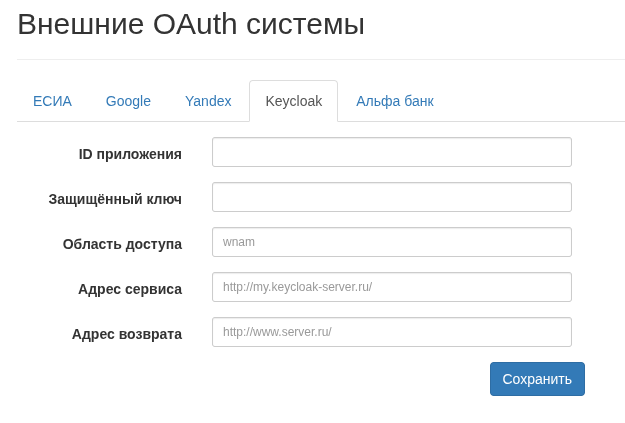
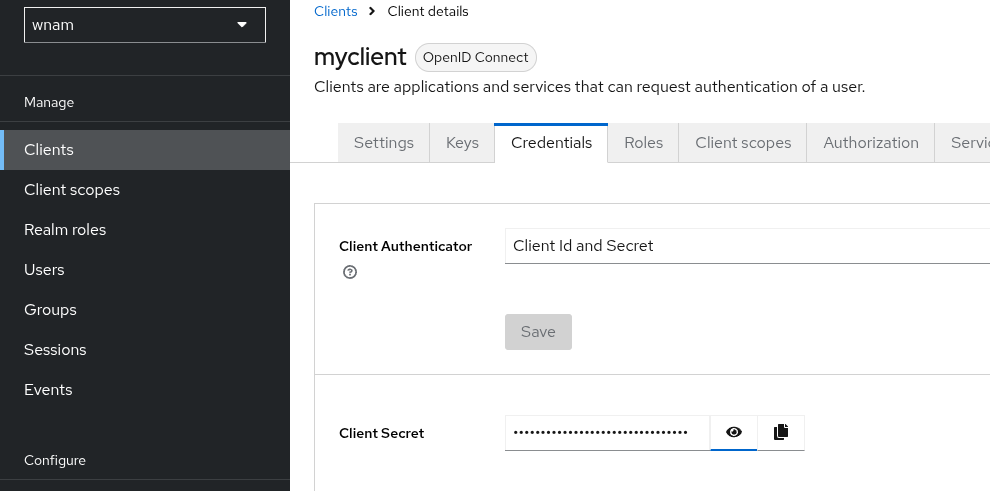
Id приложения - clientId в кейклок
защищенный ключ - clientSecret в кейклок
Область доступа - realm
Адрес сервиса - адрес кейклок
Адрес возврата - адрес вашего wnam
После заполнения и сохранения на странице ввода логина появится дополнительная кнопка.
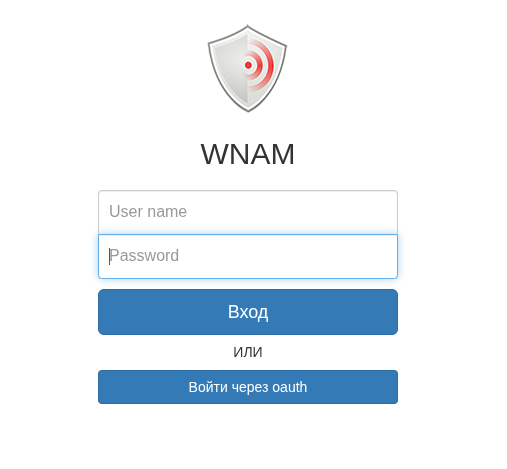
При нажатии вас перекинет на страницу авторизации внешнего сервиса
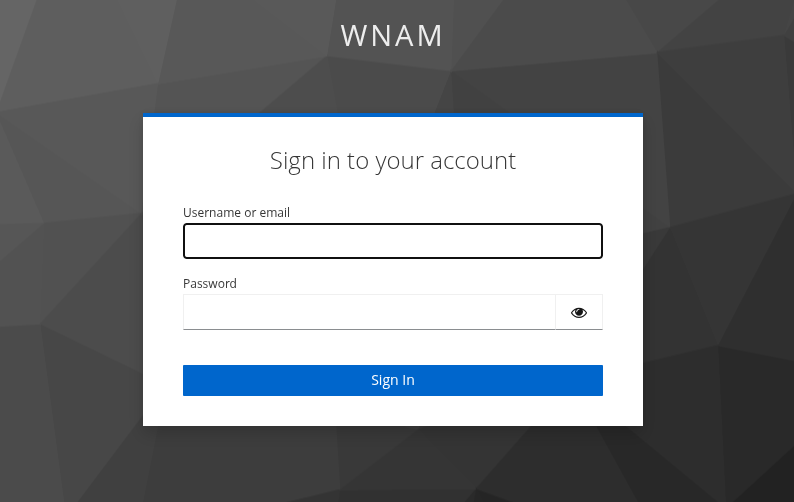
После ввода логина и пароля если все правильно вас пустит в интерфейс wnam с правами доступа согласно вашей роли. Если возникнет какая то ошибка, например нет нужной роли вы увидите ее на странице входа
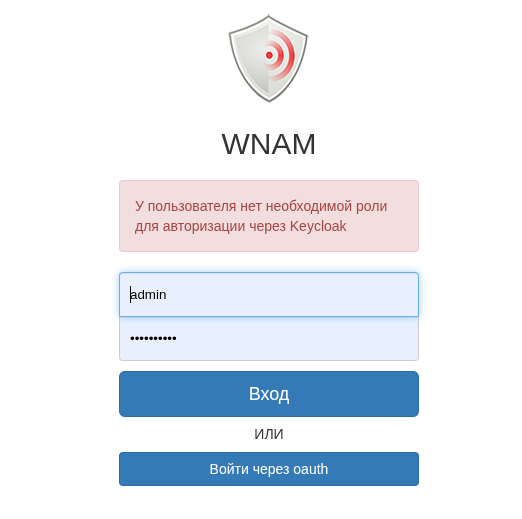
Так же появится запись в wnam.log
15:53:49.028 INFO [KeycloakController.java:73] - user KeycloakUser(username=testuser, name=test user, id=eef9ef87-2341-477c-87d9-231db4895c9d, email=testuser@mail.ru, resource=null)
15:53:49.040 DEBUG [LoginController.java:56] - Login error: 'noRole' from IP=0:0:0:0:0:0:0:1
Все действия данной авторизации можно посмотреть на странице аудит
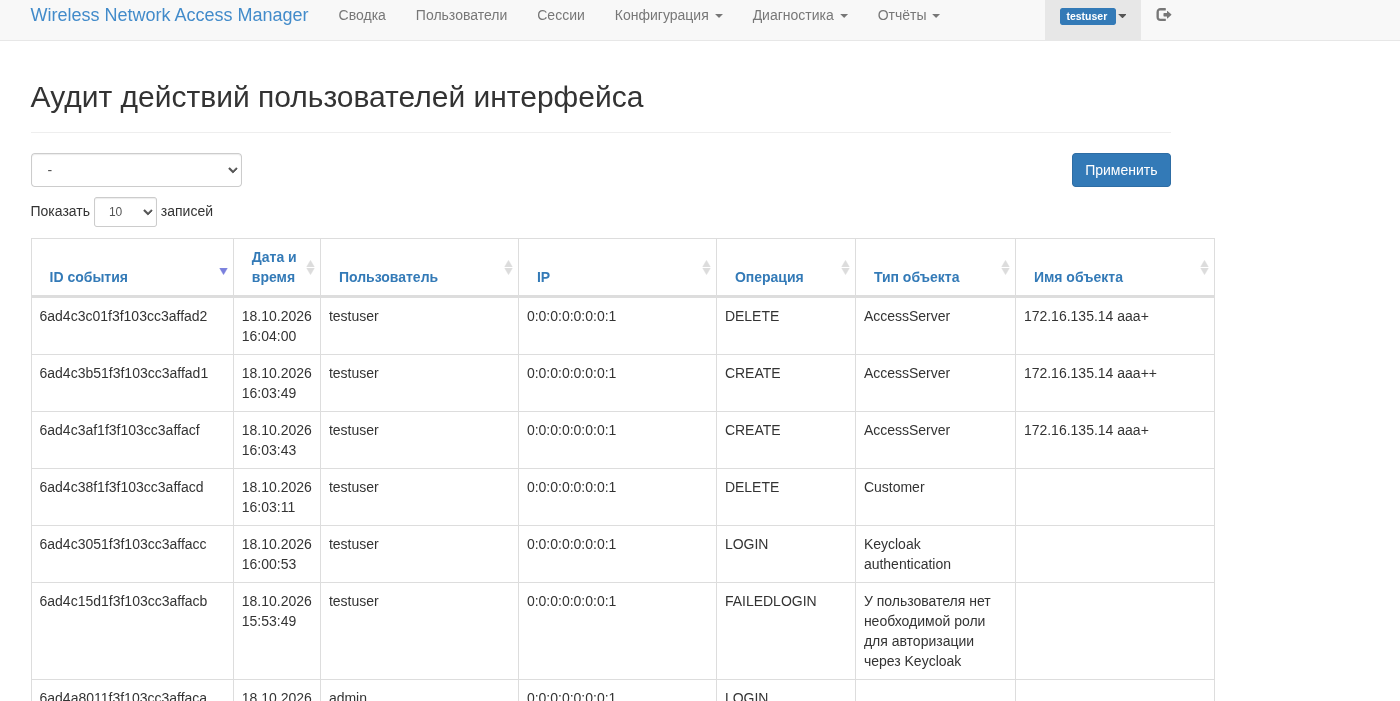
При этом сам такой пользователь интерфейса в базу данных wnam не пишется.