Взаимодействие с Kaspersky Security Center (KSC) необходимо для динамического профилирования подключений АРМ, на которых установлен агент KES, для помещения сетевого подключения в тот или иной сегмент сети в зависимости от состояния АРМ. Это взаимодействие Оно осуществляется через OpenAPI между KSC и WNAM 2 сервером. На текущий момент реализовано получение следующих параметров управляемых устройствиз агента клиентского устройства:
status  - статус агента администрирования (0 - OK, 1 -Critical, 2 - Warning)
host_visible   - устройство видно в сети (1- да,0 - нет)
agent_installed - агент установлен (1- да,0 - нет)
agent_alive - Агентагент на связи (1- да,0 - нет)
protect_installed  - антивирус установлен (1- да,0 - нет)
В настоящий момент (WNAM2-UPD5 beta, июль 2026) интеграция сделана выполнена через модуль взаимодействия WNAM 2 со службами каталога, ADCTool. Также при небольшой модификации ADCTool можно обеспечить получение и других параметров KSC, описанных в API: https://support.kaspersky.com/help/KSC/14/KSCAPI/a00011.html
ADCTool поддерживает в себе кэш статусов агентов KES, полученный с сервера KSC, в том числе реагирует на операции смены статуса. Для корректной работы этого механизма необходимо, чтобы в процессе авторизации WNAM 2 видел
имена хостов АРМ, т.к. только по ним можно получить получается статус рабочего места у сервера KES (Это достижимо только, если авторизация клиентских устройств ведется по типу "машинная") или
IP адреса АРМ. Для этого необходимо, чтобы WNAM 2 получал данные об этих адресах (корректно работал DHCP snooping на коммутаторе доступа/контроллере БЛВС).
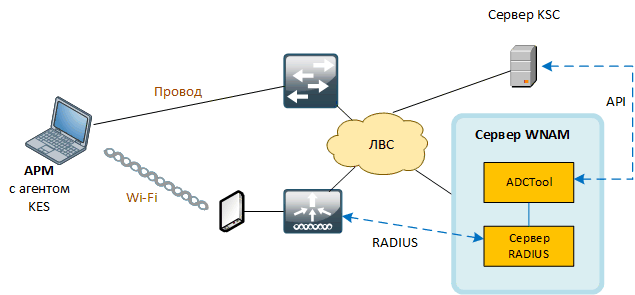
Настройка взаимодействия WNAM2 с KSC выполняется в несколько этапов
...
В конфигурации adctool (/opt/adctool/config.json) требуется вручную, один раз, прописать три параметра:
- ksc_host - Имя имя и порт сервер сервера KSC
- ksc_username - имя пользователя учетной записи, созданной на первом этапе
- ksc_password - пароль пользователя учетной записи, созданной на первом этапе
...
Сначала добавляем имена параметров типа "KES", которые затем будем использовать в правилах аутентификации. Это делается в веб-интерфейсе системы, в разделе "NAC - Дополнительно - Параметры защищенности". Параметр задается в виде строки формата "внешняя_система:имя_параметра". Для Kaspersky Endpoint Security имя внешней системы: KES.
...
Второе правило помещает устройство в vlan 333, если агент не запущен. Это для нас будет "карантинный VLAN". Конечно, сетевая связность АРМ из этого VLAN, и сервера KSC, у вас должна быть открыта.
В правиле авторизации для этих правил аутентификации можно указать, чтобы WNAM 2 повторно контролировал параметры защищенности этого устройства через заданные промежутки времени, и при их изменении проводил реавторизацию сессии.
...
После повторной авторизации устройство попадает в карантинный vlan 333.
Если службу запустить снова, устройство вернется в vlan 1
...
В результате в логе сессий подключения мы увидим, что произошли три последовательных аутентификации с результатами в зависимости от состояния службы агента KSC.
...