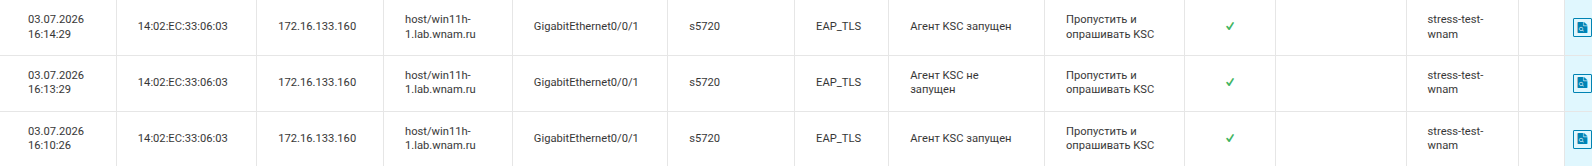
...
второе правило помещает устройство в vlan 1 333 если агент не запущен
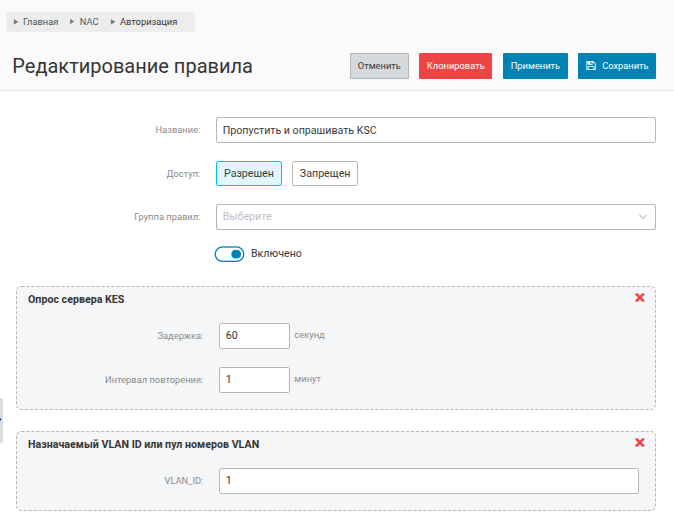
В правиле авторизации для этого правила этих правил аутентификации можно указать чтобы WNAM контролировал параметры защищенности этого устройства через заданные промежутки времени и при их изменении проводил реавторизацию.
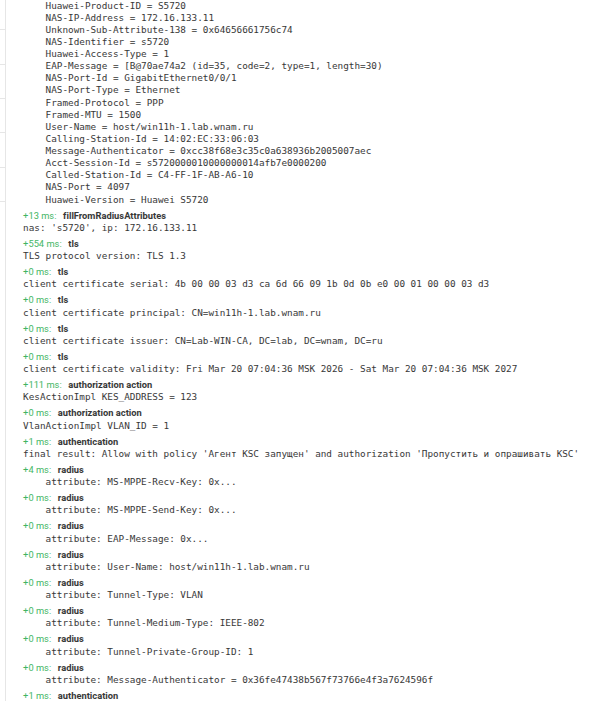
После подключения клиента с запущенным агентом он попадает в vlan 1
мы вручную выключаем службу агента и wnam отправляет на коммутатор пакет для переавторизации устройства
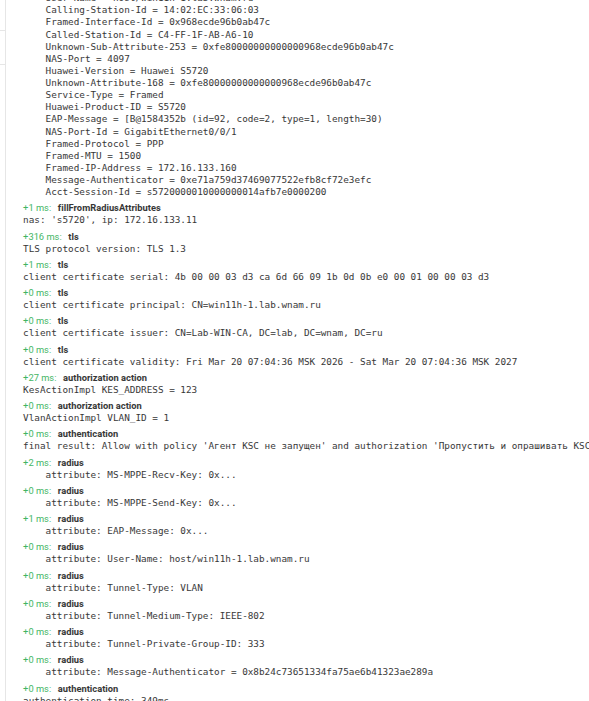
после повторной авторизации устройство попадает в vlan 333.
Если службу запустить снова устройство вернется в vlan 1
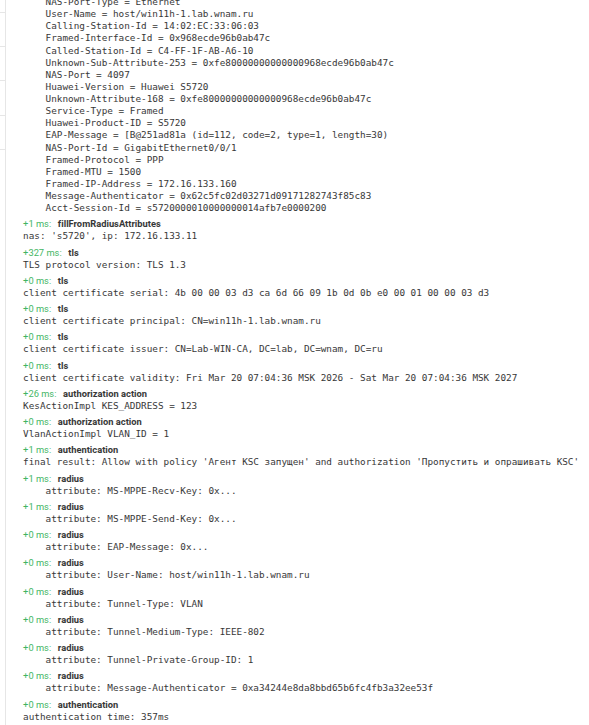
В результате произошло три последовательных аутентификации в зависимости от состояния службы агента KSC.