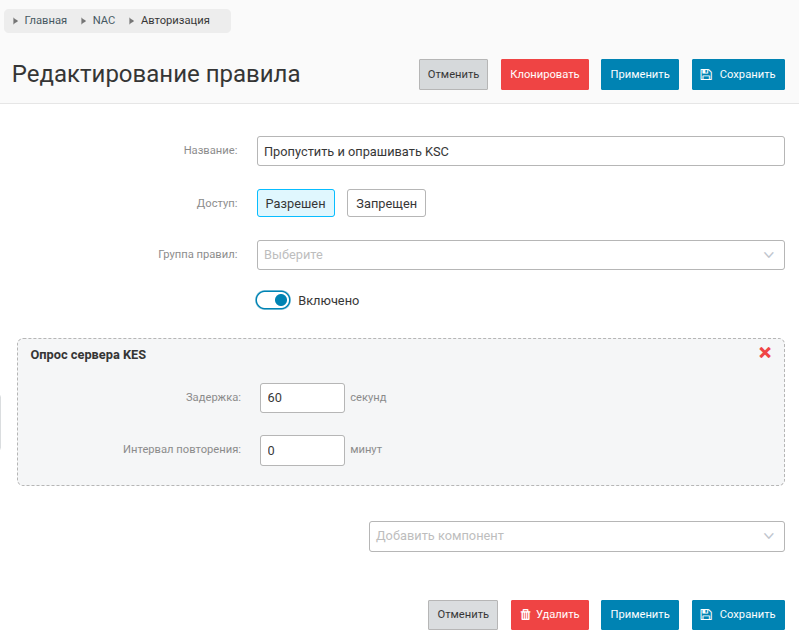
...
{
"kcache_refresh": 3600,
"root_path": "/opt/adctool",
"domains": [
"lab.wnam.ru",
"otherdom.wnam.ru"
],
"hostname": "STRESS-TEST-ADC",
"cfg": {
"lab.wnam.ru": {
"site": null,
"ou": null,
"server": "win.lab.wnam.ru",
"hostname_ldap": "STRESS-TEST-ADC",
"hostname_ntlm": "STW1"
},
"otherdom.wnam.ru": {
"site": null,
"ou": null,
"server": null,
"hostname_ldap": "STRESS-TEST-ADC",
"hostname_ntlm": "STRESS-TEST"
}
},
"ntlmdomain": "lab.wnam.ru",
"ksc_host": "ksc.lab.wnam.ru:13299",
"ksc_username":"wnam2",
"ksc_password":"Qwerty123."
}
3. Настройки WNAM2.
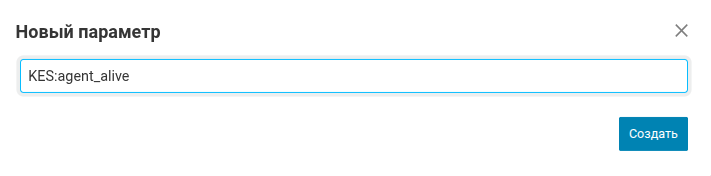
Сначала добавляем параметры которые будем проверять в правилах. Это делается в NAC - Дополнительно - Параметры защищенности. Параметр задается в виде "внешняя_система:имя_параметра". Для касперского это KES.
Пример:
Далее создаем правило аутентификации которое будет проверять один или несколько параметров защищенности.
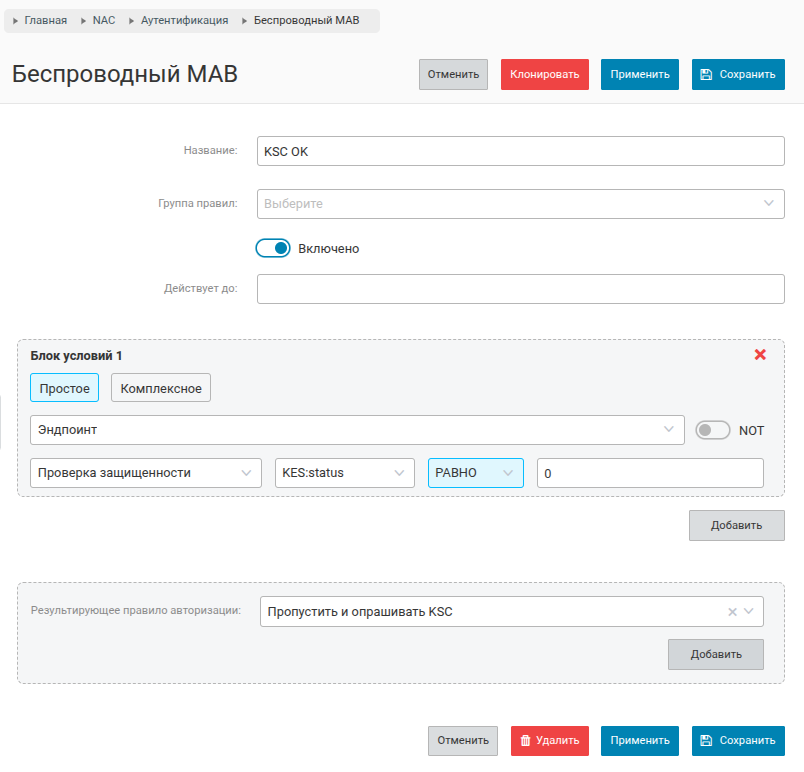
В данном случае правило будет срабатывать , если статус агента KSC равен ОК.
В правиле авторизации для этого правила аутентификации можно указать чтобы WNAM контролировал параметры защищенности этого устройства через заданных период времени и при их изменении проводил реавторизацию.